

Egy kiberbiztonsági szakértőt 250.000 dolláros jutalmat kapott egy olyan defi sérülékenység felderítéséért, amelynek révén a hackerek a múltban milliókat lophattak el a különböző kriptovaluta protokollokból.
Manipulálható a kód
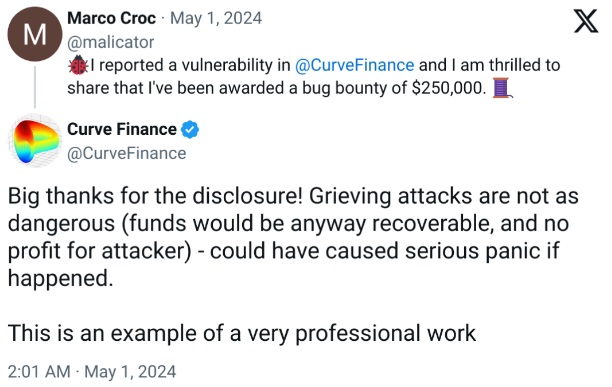
Marco Croc, a Kupia Security kiberbiztonsági szakértője egy úgynevezett reentrancy sérülékenységet azonosított a decentralizált pénzügyi protokoll, a Curve Finance rendszerében.
Egy X-en publikált posztban elmagyarázta, hogyan lehet a hibát kihasználva manipulálni az egyenlegeket és pénzt kivenni a likviditási poolokból.
A baj nem nagy, viszont ijesztőnek tűnik
A hibát feltáró szakértő elmondta, a Curve Finance elismerte a lehetséges biztonsági hibákat, és felismerte a sérülékenység súlyosságát.
Alapos vizsgálat után a Curve Finance 250.000 dolláros maximális hibajelentési díjat ítélt oda Marco Crocnak.
A protokoll szerint a fenyegetést nem tartották túl veszélyesnek, és úgy vélték, hogy ilyen esetben visszaszerezhetik a lopott forrásokat.
Azonban azt is kijelentették, hogy bármilyen mértékű biztonsági incidens komoly pánikot okozhatott volna, ha bekövetkezik.
Kármentés a tartalékokból
A Curve Finance nemrégiben épült fel egy tavaly júliusi, 62 millió dolláros hackelésből.
A megszokott üzletmenethez való visszatérés részeként a protokoll szavazáson döntött arról, hogy 49,2 millió dollár értékű eszközt térítsen vissza a likviditási szolgáltatónak (LP).
Just wanted to emphasize the scale of this. Victims are made whole with this vote with:
– $7.2M worth of ETH recovered by whitehats to the DAO being distributed
– $42M worth of CRV compensating unrecovered parts (vested)
– Other whitehat-recovered funds distributed before vote https://t.co/qmcK9pmTe5— Curve Finance (@CurveFinance) December 22, 2023
A tokenbirtokosok 94%-a jóváhagyta a Curve, JPEG’d (JPEG), Alchemix (ALCX) és Metronome (MET) poolok veszteségeinek fedezésére szolgáló, több mint 49,2 millió dollár értékű tokenek kiosztását.
A Curve javaslata szerint a közösségi alap fedezi a Curve DAO (CRV) tokeneket.
A visszaszerzendő összeg összesen 5919 ETH, és 34 millió CRV lett, a közösségi tartalékból így 55,5 millió CRV tokent vontak ki, a károk fedezésére.
Azóta pedig az is kiderült, hogy a támadó egy sérülékenységet használt ki a poolokban a Vyper programozási nyelv egyes hibás verzióit használva.
A hiba a Vyper 0.2.15, 0.2.16 és 0.3.0 verzióit tette sebezhetővé az ilyen reentrancy támadásokkal szemben.
Kövesd a Kriptoworld-öt a Google News-on
Olvastad már? Az ETFSwap (ETFS) a Solana (SOL), a Shiba Inu (SHIB) és a Dogwifhat (WIF) tovább erősödnek
SZERETNÉD MEGKAPNI LEGFRISSEBB HÍREINKET? IRATKOZZ FEL HÍRLEVELÜNKRE!
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.