
A folyamat célja, hogy biztosítsák a vállalatnál tárolt ügyfél-információk megfelelő kezelését.
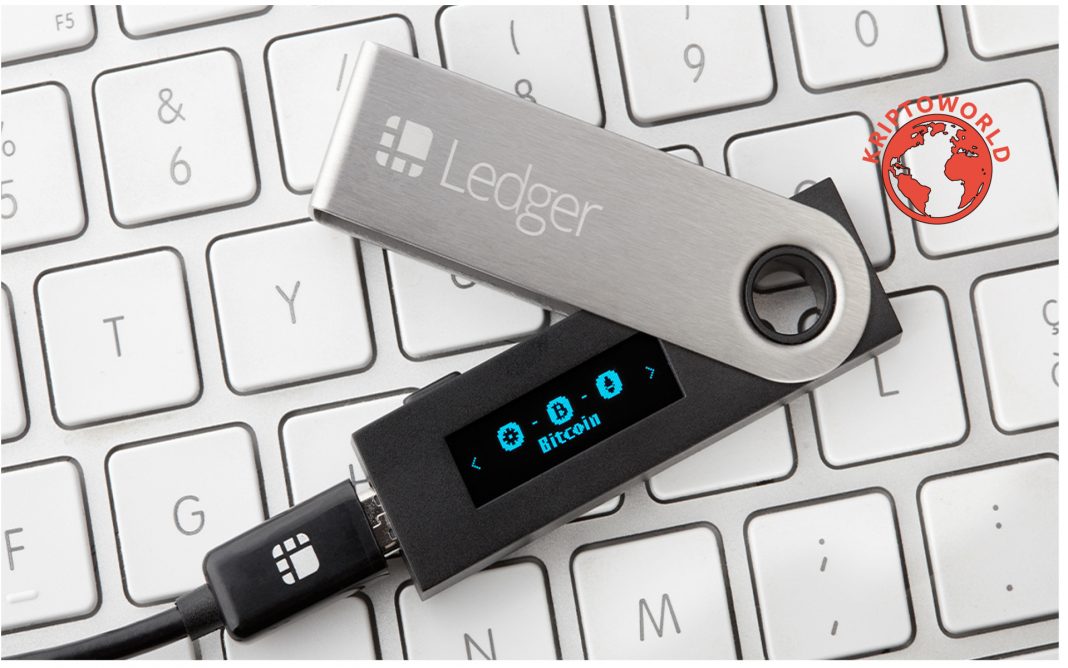
A Ledger, a különféle hardvertárca-megoldásokat kínáló vállalat sikeresen átesett az SOC (rendszer- és szervezeti irányítás) 1-es típusú teszten.
A Cointelegraph-hoz eljuttatott nyilatkozat szerint a New York-i Friedman LLP könyvvizsgáló cég SOC 2 Type 1 tesztelést hajtott végre a Ledgeren.
„A SOC 2 Type 1 jelentés megszerzésével most további réteggel biztosítottuk ügyfeleinket, megerősítve, hogy a Vault megoldás mindig biztonságos.”
A Ledger nagy játékosoknak és vállalatoknak szóló megoldása – a Vault – a vállalat letétkezelő szárnyaként működik.
Az SOC 2 teszt a vállalat biztonságosságát ellenőrzi egy auditon keresztül, valamint hitelesíti az ügyfelekről szóló adatok biztonságos tárolásának a tényét.
„Az AICPA auditfolyamatnak való megfelelés bizonyítékaként az SOC 2 Type 1 jelentés azt mutatja, hogy a SaaS [szoftver mint szolgáltatás] cég a legjobb eljárásokat alkalmazza” – fejtette ki az RSI security egy blogbejegyzésben.
„A potenciális ügyfelek számára biztosítékként szolgál, ha egy szolgáltatószervezeten az említett auditfolyamatot lefolytatják, és biztosak lehetnek abban, hogy a az adataik biztonságban vannak” – tették hozzá.
Ezzel szemben az SOC 2 Type 2 vizsga még magasabbra teszi a lécet, még mélyebb szabványokat vizsgál, és még több időt igényel a lefolytatása.
Az SOC 2 Type 1 elemzés során a Friedman több szinten vizsgálta a Ledgert, beleértve a biztonsági visszaállítási stratégiáit, a biztonságát, valamint számos egyéb technikai tényezőt.
„Egy ilyen tanúsítvány megszerzése igazi teljesítménynek számít, mivel arról tanúskodik, hogy a folyamataink és a rendszereink áramvonalasak, jól dokumentáltak és teljesen biztonságosak” – mondta Charles Guillemet, a Ledger technológiai vezetője egy nyilatkozatban.
A következő évben a vállalat célja, hogy a SOC 2 Type 2 tanúsítványt is megszerezze, derült ki Pascal Gauither, a Ledger vezérigazgatójának a nyilatkozatban szereplő kommentjeiből.
A vizsga teljesítésére elsősorban azért volt szükség, mivel a Leder pár hónappal ezelőtt olyan kiszivárogtatási támadást szenvedett el, amely során ügyféladatok is illetéktelen kezekbe kerültek.
A népszerű hardvertárca-vállalat az eset után kijavította a kapcsolódó hibákat.
A Gemini kriptotőzsde is idén jelentette be, hogy sikeresen átment az SOC 2 2-es típusú tesztjén még 2020 januárjában.
Olvastad már? Másfél millió dollárnyit kapnak a sencseni lakosok a kínai CBDC-ből
Forrás: cointelegraph.com
SZERETNÉD MEGKAPNI LEGFRISSEBB HÍREINKET? IRATKOZZ FEL HÍRLEVELÜNKRE!