
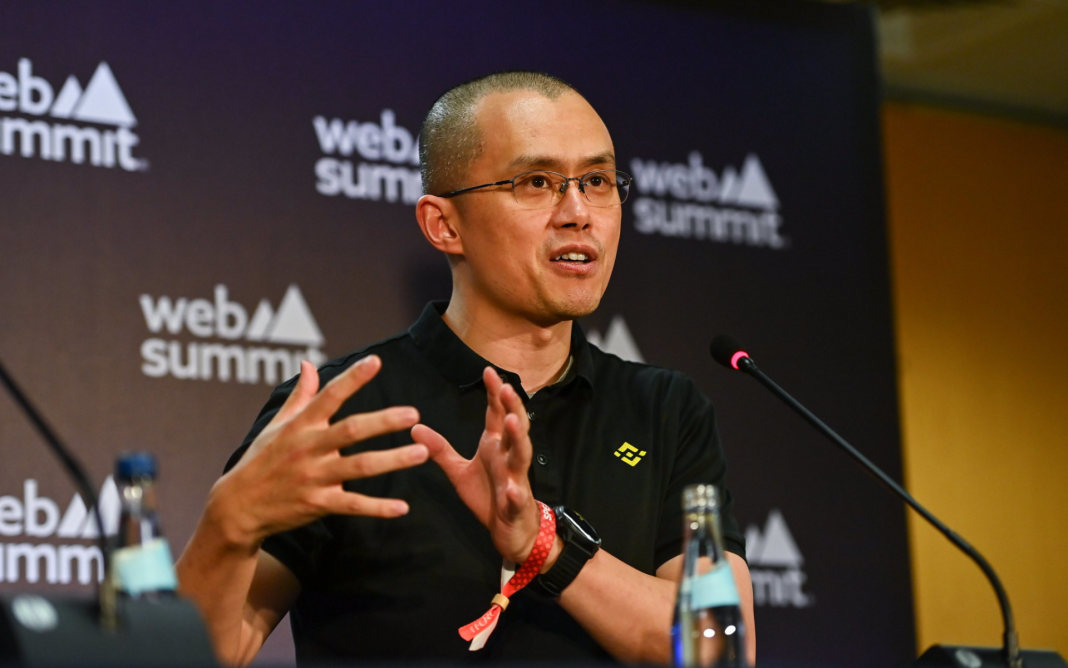

PHP-sebezhetőség miatt riasztott CZ: a kriptocégeknek bizonyítaniuk kell, hogy nem érintettek.
Nem a bitcoin árfolyama, hanem egy széles körben használt webszoftver hibája miatt adott sürgős biztonsági figyelmeztetést Changpeng Zhao, a Binance alapítója.
A PHP két kritikus sérülékenységét október 21-én javították, ám a részletek a tervezett közzététel előtt kiszivárogtak, így a támadók gyorsabban kezdhettek felkészülni, mint ahogy sok üzemeltető frissíteni tudott volna.
A CZ által közzétett figyelmeztetés szerint a következő napokban érdemes óvatosabban böngészni, mivel egy elavult PHP-verziót futtató weboldal meglátogatása is kockázatot jelenthet. A probléma különösen súlyos, mert az érintett rendszereket a támadók bejelentkezés nélkül is elérhetik.
Call me paranoid, but be extra careful visiting ANY web site in the next few days, as some web admins are not always up-to-date with security patches.
Two vulnerabilities (CVE-2026-109618 and CVE-2026-109619) reported for PHP, the web programming language, affecting servers…
— CZ 🔶 BNB (@cz_binance) October 21, 2026
Két kritikus hiba, amelyek távoli kódfuttatást tesznek lehetővé
A két sérülékenység a CVE-2026-109618 és a CVE-2026-109619 azonosítót kapta. A PHP Foundation előzetes közlése alapján mindkettő 9,2-es CVSS-értékelést kapott a CVSS 4.0 rendszerben, ami kritikus kockázati szintet jelent.
A PHP biztonsági közleménye eredetileg október 21-én, 14:00 UTC-kor tervezte a javítások kiadását. A helyzetet azonban felgyorsította, hogy a két CVE-azonosító és a hiba súlyosságára vonatkozó információk már október 20-án megjelentek az interneten.
A szivárgás önmagában is komoly problémát okozott, de a helyzet tovább romlott, amikor egy biztonsági cég véletlenül működés közben bemutatott egy bizonyítási kódot, a Chainguard pedig a megállapodottnál több mint hat órával korábban közzétett javított konténerképeket. A közösségben a hibapárost időközben „PHP2Shell” néven kezdték emlegetni.
A felhőszolgáltatói tájékoztatások szerint a sebezhetőségek kihasználásával egy hitelesítés nélküli támadó tetszőleges kódot futtathat az érintett PHP-folyamatban, hozzáférhet a folyamat számára elérhető adatokhoz, illetve szolgáltatásmegtagadást idézhet elő.
Ez nem jelenti automatikusan a teljes szerver átvételét, de egy rosszul elkülönített környezetben a támadás könnyen továbbterjedhet az alkalmazás más részeire.
Az amerikai kiberbiztonsági szervek az érintett rendszerek azonnali frissítését sürgették. Ha a javítás nem oldható meg rögtön, a javaslat szerint az alkalmazást vagy a szervert ideiglenesen le kell választani az internetről.
Az FBI emellett arra kérte az üzemeltetőket, hogy figyeljék azokat a PHP-folyamatokat, amelyek váratlanul parancsértelmezőt indítanak.
A támadások jelei röviddel a nyilvánosságra hozatal után megjelentek. Cloudflare már a hivatalos részletek közzététele előtt bekapcsolt bizonyos védelmi szabályokat, később pedig a vállalat és több biztonsági kutató is korai támadási kísérletekről számolt be.
A BNB Chain és a PancakeSwap szerint nincs PHP a háttérben
A kriptoszektor szereplői gyorsan igyekeztek tisztázni, hogy a PHP-probléma nem érinti automatikusan a blokkláncokat és a decentralizált tőzsdéket.
A BNB Chain vezetője, Nina Rong megerősítette, hogy a hálózat technológiai infrastruktúrájában nem használnak PHP-t.
BNB Chain does not use PHP in our tech stack.
Stay safe 🙏 https://t.co/O5E1i3lV85— Nina Rong (@nina_rong) October 22, 2026
A PancakeSwap szintén közölte, hogy a teljes infrastruktúrájában hiányzik a PHP, ezért a sérülékenység nem veszélyezteti a felhasználói pénzeszközöket.
Zhao ezt a nyilatkozatot is megosztotta, és arra ösztönözte a kriptoprojekteket, hogy hasonlóan egyértelműen kommunikálják technológiai kitettségüket.
Ez a hozzáállás különösen fontos lehet a magyar és közép-európai piacon, ahol számos kisebb kriptoszolgáltató, tokenprojekt és közösségi oldal közös tárhelyen, cPanel-környezetben vagy WordPress-alapon működik.
Egy blokklánc ugyan nem PHP-szoftver, a hozzá kapcsolódó ügyfélszolgálati oldal, kampánywebhely, stakingfelület vagy adminisztrációs portál viszont lehet az.
A rendszergazdáknak nem elég azt ellenőrizniük, hogy a fő alkalmazás használ-e PHP-t. A teljes infrastruktúrát át kell nézniük, beleértve a webhelyeket, API-kat, háttérfolyamatokat, konténereket, szerverpaneleket és harmadik féltől származó bővítményeket is.
A javított verziók a támogatott PHP-ágakhoz már elérhetők: a PHP 8.5 esetében a 8.5.12, a 8.4-nél a 8.4.27, a 8.3-nál a 8.3.36, míg a 8.2-es sorozatnál a 8.2.35 számít biztonságos kiadásnak.
A PHP 8.1 és a régebbi verziók esetében nincs hivatalos upstream-javítás, ezért az üzemeltetőknek támogatott verzióra kell migrálniuk. Ez a régi magyar webtárhelyek és örökölt vállalati rendszerek esetében különösen sürgető feladat.
Az AI már a védekezésben is szerepet kap
Az OpenAI közlése szerint a vállalat modelljei a Patch the Planet kezdeményezés részeként segítettek a sérülékenységek azonosításában.
OpenAI models helped researchers—operating as part of our Patch the Planet initiative—discover critical security flaws in PHP, an open-source programming language used to run an estimated 70% of websites.
Over the past two months, we led a coalition of maintainers, researchers,…
— OpenAI (@OpenAI) October 21, 2026
A cég úgy fogalmazott, hogy a hiba az elmúlt időszak egyik legnagyobb hatású biztonsági problémája lehet, és a rendelkezésre álló információk alapján a fejlett mesterséges intelligencia hamarabb jutott el a problémához, mint a támadók.
Ez azonban nem jelenti azt, hogy a kiberbiztonsági verseny eldőlt volna.
Vitalik Buterin, az Ethereum társalapítója korábban arra figyelmeztetett, hogy a matematikai bizonyításokra képes AI-rendszerek egy napon programok biztonságát is képesek lehetnek formálisan ellenőrizni. Ugyanakkor ugyanezek az eszközök a hibakeresést és a támadások automatizálását is felgyorsíthatják.
A PHP2Shell-ügy legfontosabb tanulsága ezért nem csupán az, hogy frissíteni kell egy szervert. A kriptoszolgáltatóknak pontosan ismerniük kell a teljes technológiai láncukat, és válsághelyzetben gyorsan, ellenőrizhető módon kell közölniük, mi érintett és mi nem.
Aki ezt elmulasztja, az könnyen bizalmi válságot okozhat akkor is, ha végül egyetlen felhasználói pénztárcát sem törtek fel.
Olvastad már? Stablecoin-adózás jöhet Franciaországban 2027-től
Kriptoworld.hu szerkesztője, a Kriptoworld.hu alapítója
LinkedIn | X (Twitter) | Facebook
A Kriptoworld.hu alapítójaként és szerkesztőjeként írásaiban azt vizsgálom, hogyan alakítják át a gazdasági és technológiai változások az emberek döntéseit, biztonságérzetét és jövőképét. Olyan nézőpontból írok, amely a gyors hírek mögötti következményeket és kérdéseket keresi. Hiszek abban, hogy a kriptovilágról nem csak technikailag, hanem emberi nyelven is lehet hitelesen beszélni. Írásaim célja nem tanácsadás, hanem megértés: segíteni eligazodni egy olyan világban, ahol a pénz, a technológia és a bizalom egyszerre változik.
📅 Megjelenés: 2026. október 23. • 🕓 Utolsó frissítés: 2026. október 23.
✉️ Kapcsolat: [email protected]
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.