

A hardveres kriptotárcát sokáig a digitális vagyonbiztonság végső menedékének tekintették. A 2026-ban napvilágra került incidensek azonban megmutatták, hogy még egy hivatalos forrásból vásárolt, fizikailag offline eszköz sem jelent automatikus védelmet.
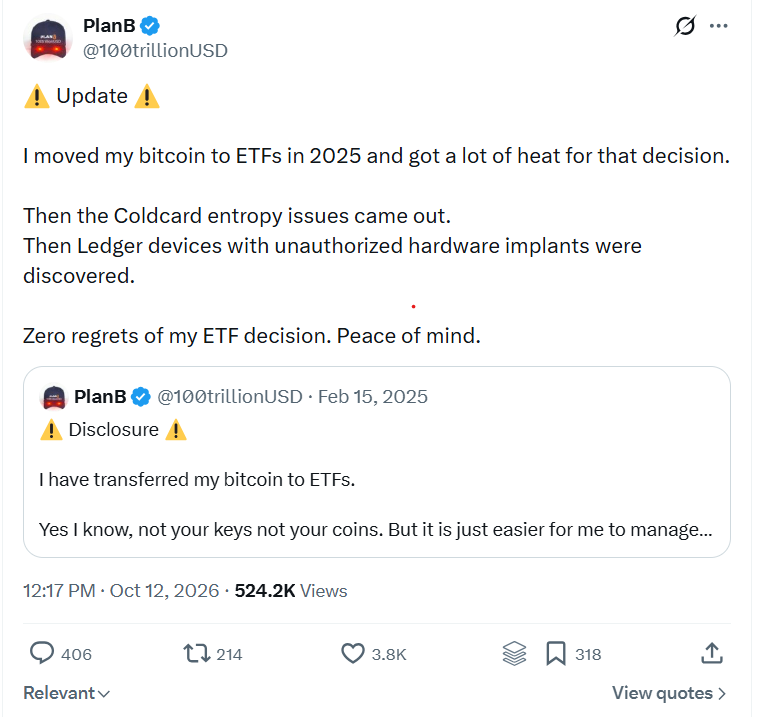
Az egyik ügyben módosított Ledger készülékek kerültek forgalomba: a beszámolók szerint az eszközökbe a beszállítói lánc során olyan alkatrészeket építettek, amelyek rögzíthették a helyreállító kulcs megjelenítését.
A támadás kapcsán már 93 millió dollár körüli veszteségről is szó esett.
Másik oldalról a Coldcard esetében nem a szállítási lánc, hanem a seed generálásához használt véletlenszám-forrás hibája okozott problémát.
Kutatók szerint bizonyos firmware-verziók által létrehozott tárcák magja utólag visszakövethetővé vált, így a támadóknak nem kellett fizikailag hozzáférniük az eszközökhöz. A becslések szerint több ezer címről akár 88,6 millió dollárnyi bitcoin is eltűnhetett.
A károsultak többsége látszólag minden alapvető szabályt betartott: hivatalos kereskedőtől vásárolt, nem osztotta meg a seed phrase-t, és tudatosan kerülte a tőzsdei letétet. Mégis kiderült, hogy az önálló kulcskezelés kockázatai nem merülnek ki egy rosszul elrejtett papírlapban vagy egy ellopott telefonban.
Ráadásul a kriptotulajdonosokat nemcsak digitális támadások fenyegetik. Európában is egyre több olyan fizikai rablásról számolnak be, amelynek célpontjai kifejezetten kriptovalutát birtokló személyek.
A „5 dollár wrench attack” lényege egyszerű: a támadó nem a titkosítást töri fel, hanem a tulajdonost kényszeríti a kulcs átadására.
Ezért a valódi kérdés nem az, hogy létezik-e tökéletes tárolási módszer. Nem létezik. Sokkal inkább az számít, hogyan osztjuk meg a kockázatot a saját tárca, a letétkezelő, a tőzsde és a hagyományos pénzügyi termékek között.
1. Bitcoin-ETF és kriptotőzsdén kereskedett termékek: a kényelem ára
A bitcoin-ETF nem ugyanaz, mint amikor valaki közvetlenül bitcoint tart saját tárcában. A befektető ilyenkor egy értékpapírt vásárol, amelynek árfolyamát a mögöttes bitcoinállomány teljesítménye határozza meg. A tényleges érméket egy letétkezelő őrzi, a tulajdonos pedig az ETF nettó eszközértékére szerez kitettséget.
Az Egyesült Államokban a spot bitcoin tőzsdén kereskedett termékek engedélyezése 2024. január 10-én új korszakot nyitott. A konstrukció azoknak is hozzáférést adott a bitcoin árfolyamához, akik nem akarnak seed phrase-t menteni, hardveres tárcát frissíteni vagy öröklési tervet készíteni a kulcsaikhoz.
Egy magyar befektető számára a hozzáférés természetesen a brókercégtől, az európai termékstruktúrától és a lakossági értékpapírszabályoktól függ. Ettől függetlenül az alapelv ugyanaz: a befektető árfolyamkitettséget kap, nem pedig szabadon mozgatható bitcoint.
Ez jelentős előny lehet adózási, könyvelési és hagyatéki szempontból. A befektetési számlán vezetett pozíciót egyszerűbb lehet nyilvántartani és örökíteni, mint egy elveszett vagy rosszul dokumentált seed phrase-t. Ugyanakkor megjelenik a kibocsátó, a letétkezelő, a bróker és a szabályozási környezet kockázata is.
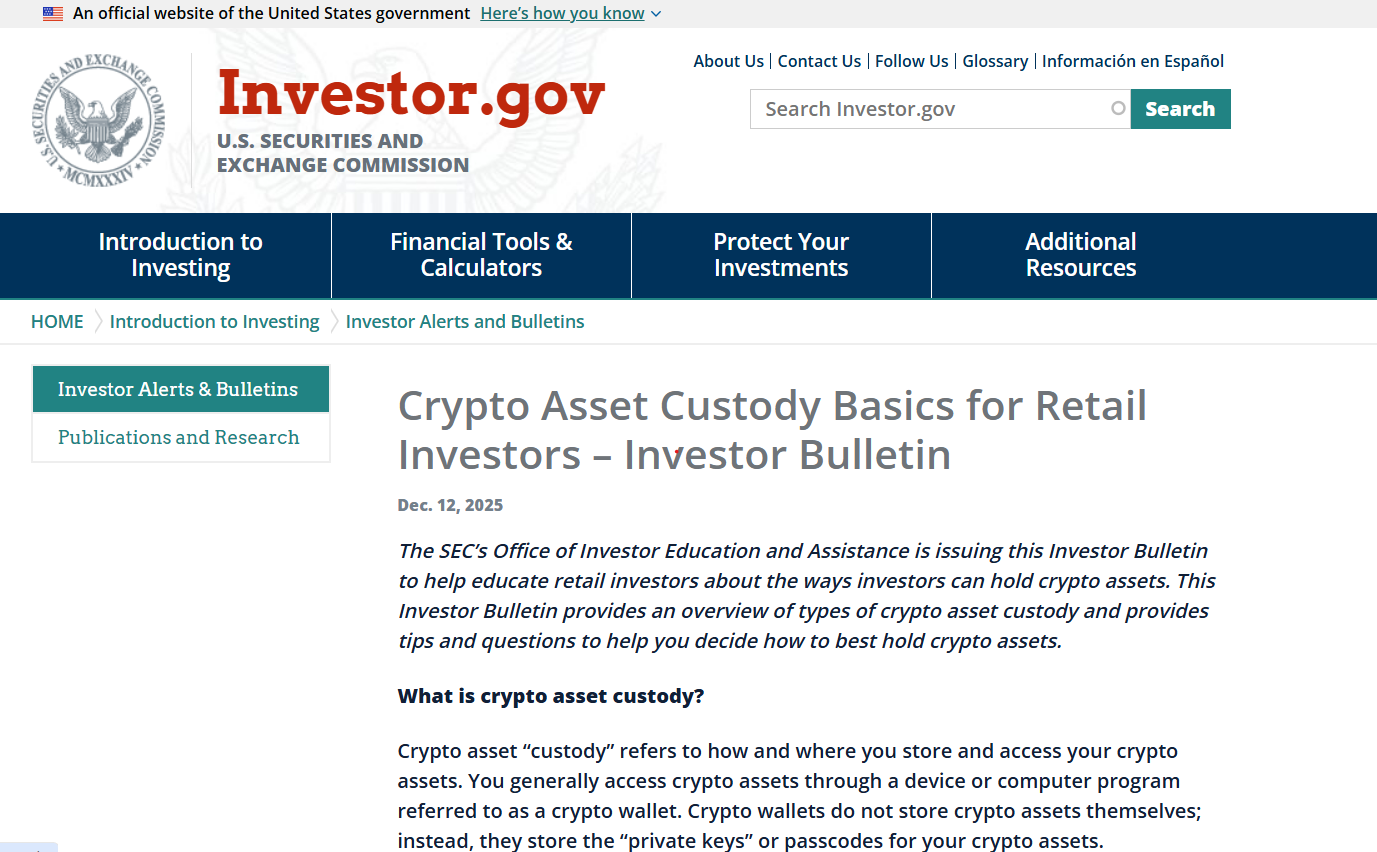
A SEC befektetői tájékoztatója külön is felhívja a figyelmet arra, hogy a kriptoeszközök letétkezelése központosított szolgáltatóra, harmadik félre és az adott platform biztonsági rendszerére épül.
Emellett kezelési díj, piaci ár és nettó eszközérték közötti eltérés, valamint kereskedési és kibocsátói kockázat is felmerülhet.
A bitcoin-ETF tehát nem a saját kulcsok modern változata, hanem egy másik kockázati csomag. Hosszú távú, passzív kitettséghez sokak számára ésszerűbb lehet, mint egyetlen otthoni hardveres tárcára bízni az összes megtakarítást.
Aki viszont használni akarja a bitcoint a láncon, utalni szeretne, vagy közvetlenül birtokolná az eszközt, annak ez nem teljes értékű alternatíva.
2. Passkey-alapú tárcák: búcsú a tizenkét vagy huszonnégy szótól
A passkey-technológia a hagyományos seed phrase helyett kriptográfiai hitelesítő adatot használ. Ez jellemzően egy telefonhoz, számítógéphez vagy felhőalapú fiókhoz kapcsolódik, és biometrikus azonosítással, PIN-kóddal vagy a készülék biztonsági moduljával védhető.
Az ilyen megoldások fő előnye a használhatóság. A felhasználónak nem kell minden belépésnél hosszú karakterláncokat másolnia, a kulcsot pedig nem feltétlenül kell külön eszközön tárolnia.
A passkey-k ezért különösen népszerűek az okosszerződéses láncokon, ahol a tárca közvetlenül alkalmazásokhoz és decentralizált szolgáltatásokhoz kapcsolódik.
A Base, a Coinbase ökoszisztémája és más szolgáltatók már kínálnak ilyen belépési módokat. A Coinbase passkey-alapú tájékoztatója szerint a felhasználók bizonyos esetekben passkey-vel, e-mailes kóddal vagy helyreállítási megoldással is hozzáférhetnek a tárcához.
Ez kényelmesebb, de nem kockázatmentesebb minden helyzetben. Ha valaki elveszíti a telefonját, feltörik az Apple- vagy Google-fiókját, vagy nem érti pontosan a helyreállítási folyamatot, a hozzáférés ugyanúgy veszélybe kerülhet. A passkey ráadásul gyakran egy szolgáltató infrastruktúrájára támaszkodik, még akkor is, ha a tárcát önőrzőként hirdetik.
Adam Back, a Blockstream vezetője korábban arra figyelmeztetett, hogy egy passkey kompromittálása esetén a felhasználónak pontosan tudnia kellene, ki képes visszaállítani vagy letiltani a hozzáférést.
A Coinbase feltételei is jelzik, hogy a felhasználó felelőssége a helyreállítási adatok és a hozzájuk kapcsolódó hitelesítők megőrzése.
A passkey tehát elsősorban a felhasználói élményt javítja. Nem szünteti meg a bizalom kérdését, hanem áthelyezi: a papíron tárolt seed helyett a készülékek, a fiókok és a helyreállítási szolgáltatások védelme kerül a középpontba.
3. Multisig tárcák: egyetlen kulcs helyett több, egymástól független engedély
A multisig, vagyis többszignatúrás tárca úgy működik, hogy egy tranzakció végrehajtásához több kulcs jóváhagyása szükséges. Egy gyakori 2-of-3 konfigurációban három különálló kulcs létezik, de a pénz mozgatásához legalább kettő kell.
Ez alapvetően megváltoztatja a hibák következményeit. Ha egy kulcs elveszik, meghibásodik vagy illetéktelen kézbe kerül, a támadó önmagában még nem tud utalást indítani.
A Casa magyarázata szerint a multisig célja éppen az, hogy egyetlen eszköz vagy kulcs ne jelentsen teljes rendszerkockázatot.
A kulcsokat ráadásul különböző helyeken és akár különböző gyártók eszközein is el lehet helyezni. Például az egyik kulcs maradhat otthon, a másik egy banki széfben, a harmadik pedig egy megbízható szolgáltatónál. Így egy betörés, tűzeset vagy egyetlen gyártói hiba nem feltétlenül okoz teljes veszteséget.
A módszer azonban nem egyszerűbb, hanem összetettebb. A tulajdonosnak dokumentálnia kell, melyik kulcs hol található, miként működik a helyreállítás, és ki férhet hozzá az egyes részekhez.
Családi vagy üzleti felállásnál az aláírók elérhetősége is kritikus tényező. Ha valaki külföldön van, elveszíti a kulcsát, vagy egyszerűen nem reagál, a sürgős tranzakció könnyen késedelmet szenved.
Az Ethereum világában a Safe a legismertebb többszignatúrás megoldások közé tartozik. Sok DAO és kriptoprojekt kincstárát kezelik ilyen okosszerződéses számlákon.
Ez ugyanakkor újabb támadási felületet jelent: a hibás kód, a rosszul beállított jogosultság vagy egy kompromittált aláíró továbbra is veszélyt jelenthet.
A multisig legfontosabb szabálya ezért a sokszínűség. Nem elég három kulcsot létrehozni, ha mindhárom ugyanazon a típusú eszközön, ugyanabban a lakásban vagy ugyanazon szolgáltató infrastruktúráján található.
4. Központosított tőzsdék: amikor a kulcskezelést kiszervezzük
A központosított tőzsdén tartott kriptovaluta kényelmes. A szolgáltató kezeli a privát kulcsokat, biztosítja a belépést, gondoskodik a kereskedési infrastruktúráról, és gyakran ügyfélszolgálatot is fenntart.
Egy aktív kereskedőnek vagy kisebb összeggel kísérletező felhasználónak ez sokszor praktikusabb, mint saját multisig rendszert építeni.
Csakhogy ilyenkor az ügyfél nem a kulcsot birtokolja, hanem követelést támaszt a szolgáltatóval szemben. Ez a „nem a te kulcsod, nem a te érméd” elv legfontosabb gyakorlati következménye.
A kriptoszektor története tele van olyan esetekkel, amikor egy tőzsde feltörése, fizetésképtelensége, vezetői visszaélése vagy hatósági intézkedése hosszú időre befagyasztotta az ügyfelek pénzét.
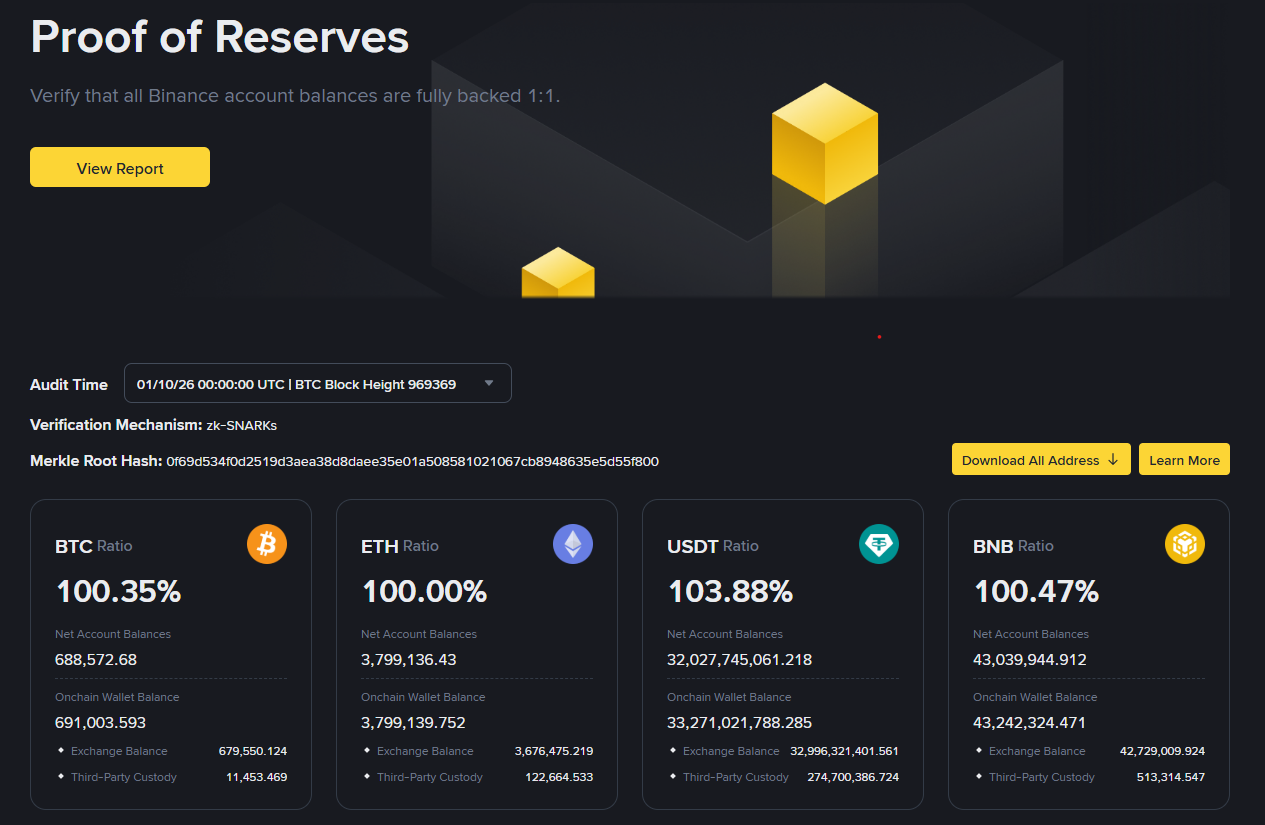
A nagyobb szereplők azóta sokat javítottak a működésbiztonságon, és több szolgáltató rendszeresen közöl proof-of-reserves jelentést.
Fontos azonban megérteni, hogy a tartalékigazolás nem azonos egy teljes körű mérlegvizsgálattal. Megmutathatja, hogy egy adott időpontban milyen eszközöket tud igazolni a platform, de önmagában nem feltétlenül tárja fel a kötelezettségeket, a hiteleket, a kapcsolt felekkel fennálló ügyleteket vagy a működési problémákat.
Magyar felhasználóknál további szempont az azonosítás és az adózási adatközlés. A nemzetközi szabályozás a Crypto-Asset Reporting Framework irányába halad, amely a kriptoeszköz-szolgáltatók adatjelentési kötelezettségeit is kiterjeszti.
Ennek következtében a tőzsdék egyre több információt kérhetnek a lakóhelyről, az adóilletőségről és a tranzakciókról.
A tőzsdei tárolás tehát nem feltétlenül rossz döntés, de nem szabad minden vagyont egyetlen platformon hagyni. A napi használatra szánt összeg és a hosszú távú megtakarítás eltérő kezelést igényel.
5. Papírtárca és manuális seed-generálás: offline, de nem automatikusan biztonságos
A papírtárca klasszikus formájában egy nyilvános címet és a hozzá tartozó privát kulcsot jelent, amelyet papírra nyomtatnak vagy kézzel rögzítenek. Mivel a kulcs nem csatlakozik az internethez, első pillantásra rendkívül biztonságosnak tűnik.
A legnagyobb probléma azonban nem a tárolás, hanem a létrehozás. Ha a kulcsot fertőzött számítógépen, manipulált weboldalon vagy gyenge véletlenszám-generátorral állítják elő, akkor már a kezdetektől kompromittálódhat.
A Bitcoin fejlesztői dokumentációja is hangsúlyozza, hogy a kulcsgenerálás minősége alapvető biztonsági tényező.
A papír ráadásul nem különösebben tartós adathordozó. Elázhat, elszakadhat, kifakulhat, eléghet vagy egyszerűen elkeveredhet. Aki pedig a papíron szereplő privát kulcsot később egy internetre csatlakozó tárcába importálja, könnyen elveszítheti a cold storage előnyeit.
Ezért a hosszú távú tároláshoz sokan inkább fémlapba ütött seedet választanak, amely jobban ellenáll a tűznek és a víznek. Ez sem oldja meg azonban a hozzáférés, a biztonságos létrehozás és az öröklés kérdését. A fizikai tartósság csak az egyik elem a teljes rendszerben.
A papírtárca ma inkább technikai különlegesség, mint általános felhasználóknak ajánlható megoldás. A hibalehetőségek száma nagy, a helyreállítás pedig sokszor körülményesebb, mint egy jól megtervezett hardveres vagy multisig rendszer esetében.
Nincs tökéletes tárolás, csak megfelelően megosztott kockázat
A hardveres tárcák körüli friss incidensek nem azt bizonyítják, hogy minden ilyen eszköz használhatatlan. Inkább arra világítanak rá, hogy a „offline” önmagában nem biztonsági stratégia.
A gyártó, a firmware, a véletlenszám-generálás, a beszerzési csatorna, a seed mentése és a fizikai környezet egyaránt számít.
A legtöbb felhasználónak nem egyetlen megoldást kell választania, hanem több réteget érdemes kialakítania.
A napi tranzakciók maradhatnak egy mobil- vagy tőzsdei tárcában, a hosszú távú megtakarítás kerülhet multisig rendszerbe vagy szabályozott befektetési termékbe, a hozzáférési adatokat pedig több, egymástól független helyen kell dokumentálni.
A magyar befektetők számára különösen fontos, hogy a technikai biztonság mellett az adózást, az öröklést és a dokumentálhatóságot se hagyják figyelmen kívül.
Egy olyan tárca, amelyhez csak a tulajdonos fér hozzá, de halála vagy cselekvőképtelensége után senki sem tudja helyreállítani a hozzáférést, családi szempontból ugyanúgy kockázatot jelent.
Az önőrzés azoknak működik a legjobban, akik hajlandók rendszeresen tesztelni a helyreállítást, frissíteni az eszközöket, ellenőrizni a címeket és több forgatókönyvre felkészülni. Mindenki másnak érdemes lehet részben kiszervezni a letétkezelést — de nem vakon, és nem egyetlen szolgáltatóra támaszkodva.
A kriptobiztonság végső soron nem egyetlen eszköz megvásárlásáról szól. Sokkal inkább arról, hogy a befektető felismeri-e: minden tárolási módszer más típusú kockázatot vállal.
A cél ezért nem a kockázat teljes eltüntetése, hanem annak olyan megosztása, hogy egyetlen hiba ne dönthesse romba az egész vagyont.
Olvastad már? Újraindult a Qubic hálózata, elindult a kártalanítás
Kriptoworld.hu szerkesztője, a Kriptoworld.hu alapítója
LinkedIn | X (Twitter) | Facebook
A Kriptoworld.hu alapítójaként és szerkesztőjeként írásaiban azt vizsgálom, hogyan alakítják át a gazdasági és technológiai változások az emberek döntéseit, biztonságérzetét és jövőképét. Olyan nézőpontból írok, amely a gyors hírek mögötti következményeket és kérdéseket keresi. Hiszek abban, hogy a kriptovilágról nem csak technikailag, hanem emberi nyelven is lehet hitelesen beszélni. Írásaim célja nem tanácsadás, hanem megértés: segíteni eligazodni egy olyan világban, ahol a pénz, a technológia és a bizalom egyszerre változik.
📅 Megjelenés: 2026. október 23. • 🕓 Utolsó frissítés: 2026. október 23.
✉️ Kapcsolat: [email protected]
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.