

A Binance alapítója, Changpeng Zhao (CZ) arra kérte a kriptofejlesztőket, hogy „ellenőrizzék újra” rendszereik biztonságát. Az ok egy állítólagos GitHub-hack.
„Ha API-kulcsok vannak a kódodban, akár privát repókban is, most érdemes alaposan ellenőrizni és lecserélni őket” – mondta.
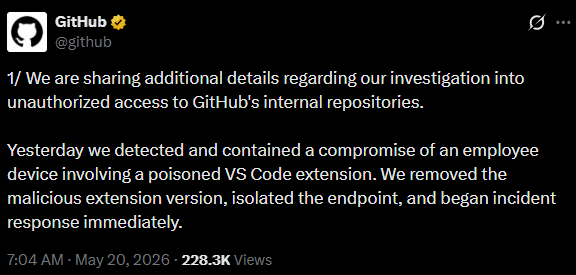
A Microsoft tulajdonában lévő GitHub egy felhőplatform, ahol a fejlesztők tárolhatják és kezelhetik kódjukat. A szolgáltatás jogosulatlan hozzáférést jelentett a rendszereihez.
Bár a GitHub csapata elismerte, hogy a támadó 3800 tárolóba jutott be, közölte, hogy megfékezte a támadást.
Taylor Monahan biztonsági kutató azonban szintén megismételte CZ figyelmeztetését, és hozzátette:
„Ne csak módosítsd és cseréld le őket. Távolítsd el őket a repóidból.”
Elég ez egy kriptós ellátásilánc-támadás megelőzéséhez?
Hogy érthető legyen, miért kongatta meg CZ a vészharangot: ezek az adattárak néha API-kulcsokat (alkalmazásprogramozási felület) tárolnak.
Az API-kulcsok hitelesítik az alkalmazások közötti kommunikációt. Egy ilyen incidens hatalmas ellátási láncbeli kockázatot jelent a kapcsolódó platformoknak, például tőzsdéknek és tárcáknak.
Ilyen helyzetekben a támadó könnyen legitim felhasználóként fér hozzá egy platformhoz. Még az olyan védelmi megoldásokat is megkerülheti, mint a többfaktoros hitelesítés (MFA).
Gondolj rá úgy, mintha ellopnál egy mesterkulcsot. A kulccsal nem kell feltörnöd semmit. Egyszerűen jogosult felhasználóként férsz hozzá a rendszerekhez.
A Lazarus Group így jutott be a Bybit hot wallet-infrastruktúrájába. API-sebezhetőséget és privát kulcsokat használtak ki. Így 2025-ben 1,5 milliárd dollárt loptak el.
A DMM Bitcoin 2024-es, 305 millió dolláros feltörését is ugyanezzel a módszerrel hajtották végre.
A Binance-t érintő talán legjelentősebb incidens az volt, amikor feltörték a 3Commas automatizált kereskedési platform felhasználóinak tőzsdei API-kulcsait.
Több mint 22 millió dollár veszett el. A kulcsokkal automatizált kereskedéseket futtattak, hogy manipulálják a Binance piacait.
A GitHub-incidens a kriptós hackertámadások riasztó hullámát követte. Május 18-án az Echo Bridge-et is feltörték egy ellopott kulccsal. Így a hónap eleje óta elszenvedett veszteség 35 millió dollárra nőtt.
Májusban átlagosan körülbelül 1,7 millió dollár veszett el kriptós hackertámadások miatt. Ez húszszor kevesebb volt, mint áprilisban. Akkor 634 millió dollár volt a veszteség, napi átlagban 21 millió dollár.
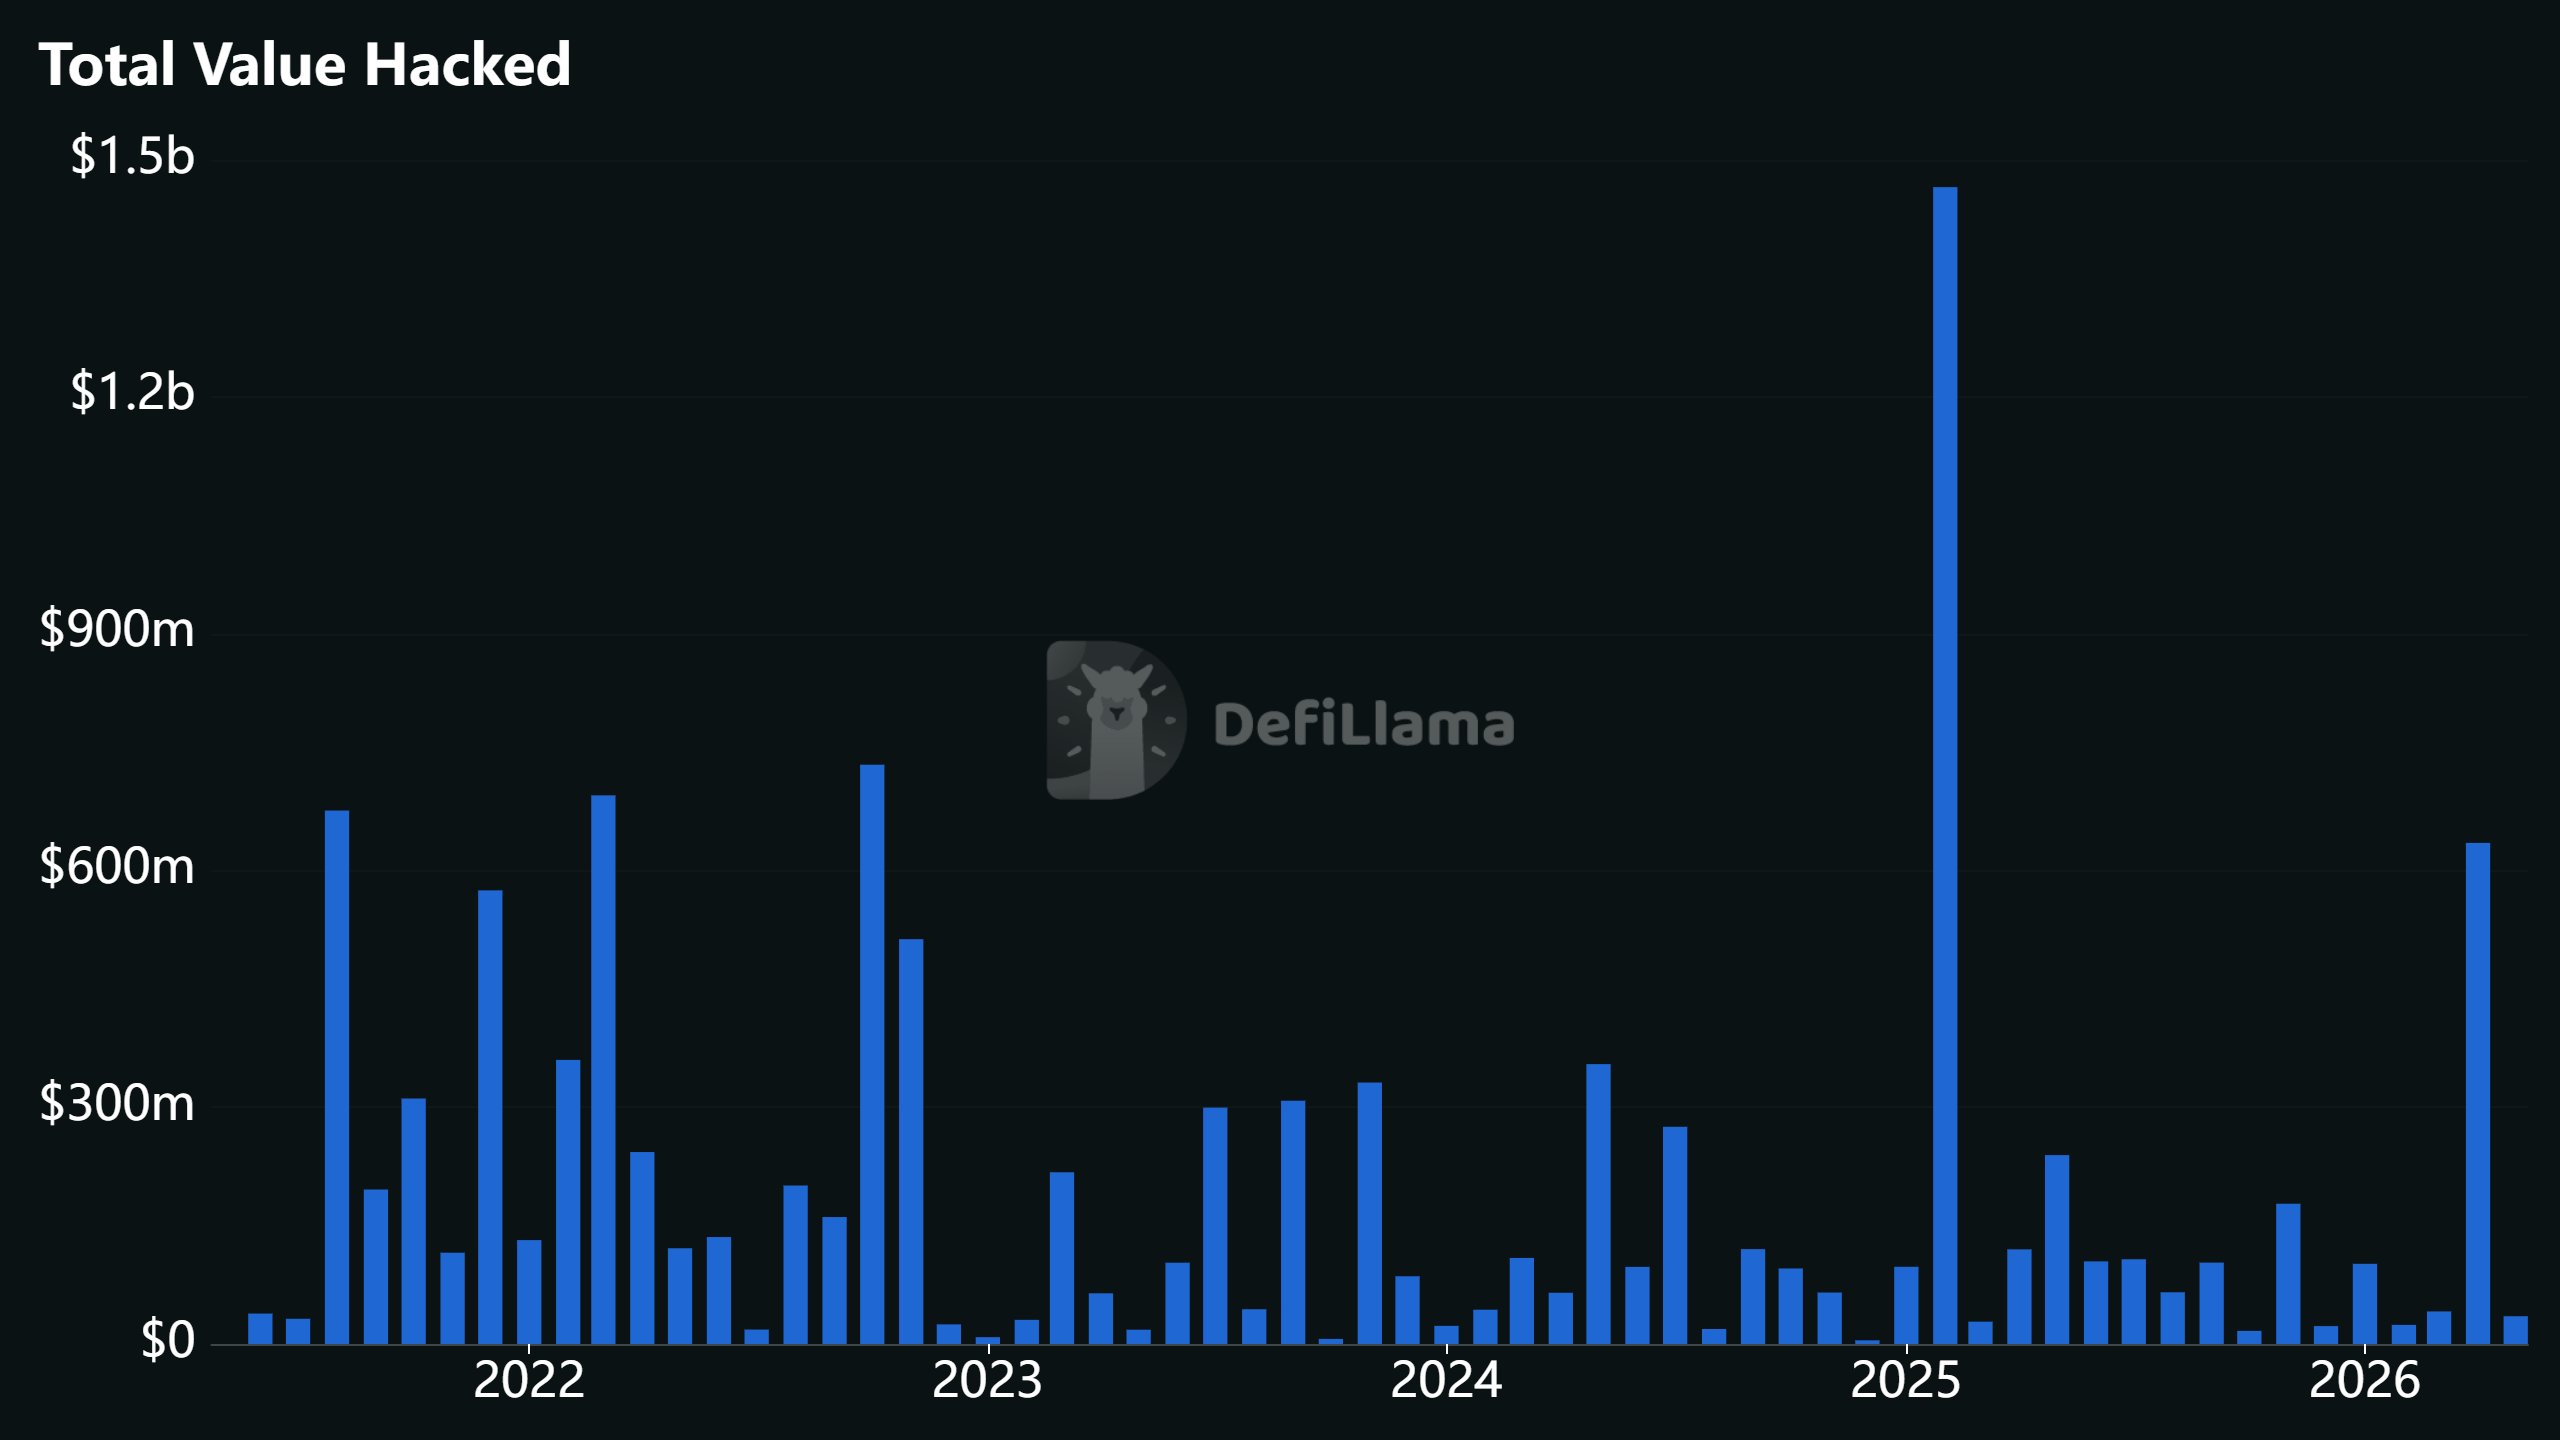
Az ellopott pénzek több mint felét észak-koreai támadók szerzik meg. Ebből finanszírozzák az állam katonai programjait.
Olvastad már? Vége a memecoinok uralmának a Solanán
Makrogazdasági és piaci elemző, a Kriptoworld.hu külsős szerzője
Fókuszom az, hogyan csapódnak le a kamatdöntések, az infláció, az energiaárak és a geopolitika a hétköznapi pénzügyi döntésekben – és végül a kriptopiacon. Nem „árjóslásban” utazom, hanem a háttérfolyamatokban: mit üzennek a hozamok, a dollár, a likviditás és a kockázatvállalási kedv. A célom, hogy a gyors hírek mögött látható legyen a logika: mi változott, mi miért fontos, és mire érdemes figyelni.
📅 Megjelenés: 2026. május 21. • 🕓 Utolsó frissítés: 2026. május 21.
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.