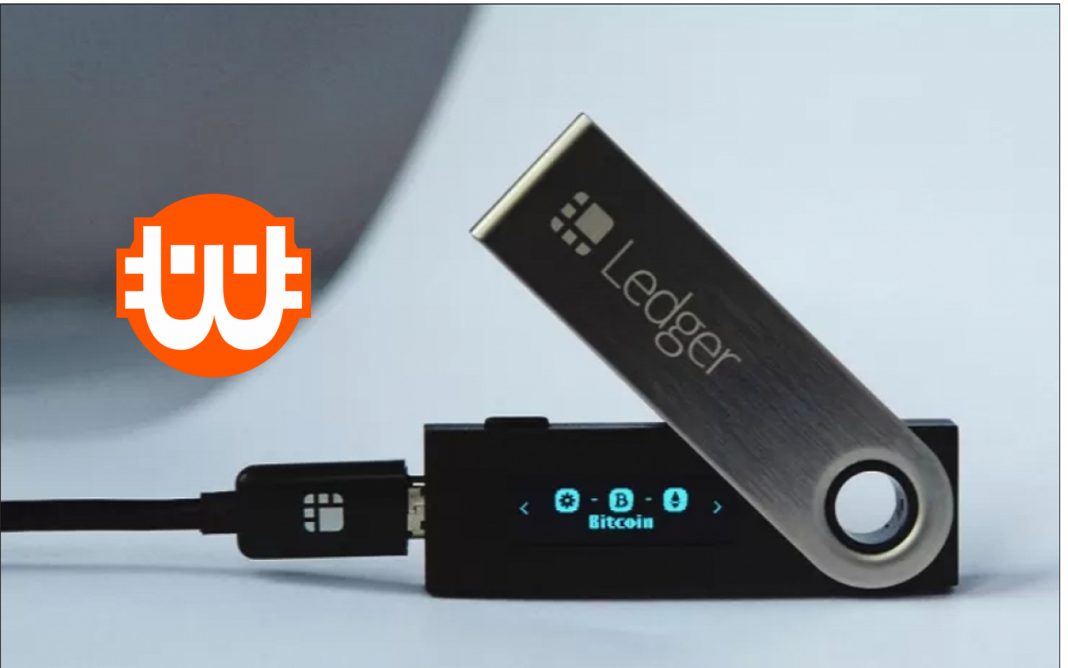

Alig néhány nap alatt több tízmillió dollárnyi kriptovaluta tűnt el olyan Ledger-tárcákból, amelyeket egy hivatalos délkelet-ázsiai viszonteladón keresztül vásároltak.
A gyártó vizsgálatot indított, miközben a blokkláncadatok alapján egyre nagyobb lehet a feltételezett kár.
A történet különösen kellemetlen időzítéssel érkezett a hardveres tárcák piacára, hiszen a befektetők éppen az ilyen eszközöket választják azért, hogy csökkentsék a digitális vagyonuk elleni online támadások kockázatát.
A Ledger egyelőre hangsúlyozza: nincs bizonyíték arra, hogy a vállalat saját infrastruktúráját, informatikai rendszereit vagy szolgáltatásait feltörték volna.
A közös pont jelenleg az, hogy az érintett felhasználók a CryptoBilis nevű kereskedőtől vásároltak eszközöket Indonéziában, Malajziában vagy a Fülöp-szigeteken.
Legalább 72 millió dollár lehet a veszteség
A Ledger hivatalos támogatási fiókja október 9-én megerősítette, hogy vizsgálja a CryptoBilis ügyfeleitől érkező bejelentéseket. A vállalat arra kérte a kereskedőt, hogy ideiglenesen állítsa le az értékesítést és a szállításokat.
A Ledger emellett azt tanácsolta azoknak, akik az elmúlt 90 napban vásároltak készüléket, de még nem kezdték el a beállítást, hogy egyelőre ne aktiválják azt.
Azoknak a felhasználóknak, akik már használatba vették a tárcát, új eszközre történő költöztetést javasoltak. Ehhez újonnan generált helyreállítási kifejezést, vagyis seed phrase-t kell használni.
A blokklánckutatók becslései jelentősen meghaladják a szokásos kriptotárca-incidensek nagyságrendjét. A tanuki42 néven ismert elemző több mint 72 millió dollárnyi eszközt kötött feltételezett támadói címekhez.
If you were just drained to any of the following addresses, please can you reach out to @SEAL_911 asap. Total loss is >$72M+ and increasing.
TK6DWNpNe1w2iJRNFpU8aHdrPTATxvXT6C
TBkcUMYC7CkTK99tkTnaStQVBastfrs9d9
TCGE3xp6YGRKXxDZiLfysgJW3f22KfMNsW…— tanuki42 (@tanuki42_) October 9, 2026
Egy másik kutató, Specter 86 millió dollár fölé becsülte a Bitcoinból, Etherből és TRX-ből álló veszteséget.
A két becslés azonban nem feltétlenül összeadható, mivel nem világos, hogy ugyanazokat a tranzakciókat is tartalmazzák-e. A Bitquery későbbi elemzése már körülbelül 92,9 millió dolláros összeget azonosított, míg a MistTrack szerint a kár akár a 90 millió dollárt is megközelítheti.
Ezek továbbra is láncon végzett elemzésekből származó becslések, nem pedig a Ledger által hivatalosan megerősített végleges számok.
Az eset súlyát jelzi, hogy a Tether a hírek szerint befagyasztott bizonyos, az incidenshez kapcsolt címeken található USDT-állományokat.
Ez azt mutatja, hogy a kibocsátók és a blokkláncelemző cégek megpróbálják feltérképezni a pénzmozgásokat, mielőtt a támadók decentralizált tőzsdéken vagy más szolgáltatásokon keresztül tovább mozgatnák az eszközöket.
Hamis vagy manipulált tárcák kerülhettek forgalomba
A történtek pontos technikai háttere egyelőre nem ismert. Changpeng Zhao, a Binance társalapítója egy lokalizált ellátási lánc elleni támadás lehetőségét vetette fel.
One security tip.
When you buy a hardware wallet (or download a new software wallet), leave it for a couple of weeks before moving any meaningful amount of funds to it.
And follow the news in those weeks (and after), for hacks, etc. Hardware can be tempered with, software… https://t.co/TFsx64UihY
— CZ 🔶 BNB (@cz_binance) October 9, 2026
Ez azt jelentheti, hogy nem a Ledger központi rendszereit támadták meg, hanem a gyártó és a végfelhasználók közötti értékesítési lánc egy pontján avatkoztak be.
Az egyik lehetséges forgatókönyv szerint a vásárlók hamis vagy fizikailag módosított eszközöket kaptak.
A probléma különösen veszélyes, ha a készülék külsőre eredetinek tűnik, a csomagolása hitelesnek látszik, és a felhasználó nem kap egyértelmű figyelmeztetést az aktiválás során.
Rejtett hardverelem gyűjthette a helyreállító szavakat
Mark Karpeles, a korábbi Mt. Gox-vezér arról számolt be, hogy olyan módosított Ledger-eszközöket vizsgál, amelyekben rejtett hardveres beavatkozás nyomait találta.
I've put together a research page on the Ledger implants I've found in order to organize my findings and future research. The next steps will be to analyze each SIM card as well as each MCU (firmware extraction, etc).https://t.co/OL3WftVLG3
— Mark Karpelès (@MagicalTux) October 9, 2026
Szerinte egy beépített komponens figyelhette a készülék belső kommunikációját, miközben a tárca megjelenítette a felhasználó helyreállítási szavait.
Ez a módszer azért különösen alattomos, mert a támadó nem feltétlenül magát a Secure Element chipet töri fel. Elég lehet a seed phrase megszerzése: aki hozzájut a helyreállító kifejezéshez, az egy másik eszközön is rekonstruálhatja a tárcát, majd saját címére utalhatja a benne lévő pénzt.
Fontos ugyanakkor, hogy a hardveres manipuláció jelenleg vizsgált hipotézis, nem lezárt bizonyíték.
A pénzek eltűnését okozhatta a gyártási vagy értékesítési lánc más pontján történt visszaélés, hibásan előállított helyreállító kifejezés, előre konfigurált eszköz, illetve akár egy hamis alkalmazás vagy telepítési folyamat is.
A Ledger közlése szerint a bejelentések jelenleg a CryptoBilis által értékesített termékekre korlátozódnak.
A kereskedő valóban szerepelt a vállalat hivatalos viszonteladói listáján, ami különösen fontos részlet: a vásárlók nem feltétlenül egy ismeretlen, közösségi médiában hirdető eladótól szerezték be a tárcákat.
Mit tegyenek az érintett felhasználók?
Aki az elmúlt 90 napban CryptoBilistől vásárolt Ledger-eszközt, annak nem érdemes megvárnia, amíg a számláján megjelenik egy gyanús tranzakció. A még be nem állított készüléket nem szabad használatba venni.
A már használt tárcából pedig egy új, megbízható forrásból beszerzett eszközre kell átmozgatni az eszközöket, teljesen új seed phrase létrehozásával.
A helyreállító kifejezést sem a Ledger, sem a kereskedő, sem az ügyfélszolgálat nem kérheti el. Aki ilyen üzenetet, telefonhívást vagy „biztonsági frissítést” kap, nagy valószínűséggel adathalász támadás célpontja.
Magyar felhasználóknak is érdemes megjegyezniük: hardveres tárcát lehetőleg közvetlenül a gyártótól vagy a gyártó hivatalos listáján szereplő, ellenőrizhető forrásból célszerű vásárolni.
Az incidens egyben azt is megmutatja, hogy az önálló kriptotárolásnál nemcsak a szoftveres biztonság számít. Az ellátási lánc, a viszonteladó, a csomagolás és az első beállítási folyamat ugyanúgy a védelem része.
Ráadásul a mostani ügy néhány héttel azután robbant ki, hogy a Trezor egy szállítmányozási partnerénél történt adatvédelmi incidensről számolt be.
A Trezor közlése szerint több mint 80.000 ügyfél adatai kerülhettek illetéktelenekhez, köztük nevek, e-mail-címek, telefonszámok és szállítási információk.
Olvastad már? Jön az USDC-átutalás a Samsung Walletbe
Kriptoworld.hu szerkesztője, a Kriptoworld.hu alapítója
LinkedIn | X (Twitter) | Facebook
A Kriptoworld.hu alapítójaként és szerkesztőjeként írásaiban azt vizsgálom, hogyan alakítják át a gazdasági és technológiai változások az emberek döntéseit, biztonságérzetét és jövőképét. Olyan nézőpontból írok, amely a gyors hírek mögötti következményeket és kérdéseket keresi. Hiszek abban, hogy a kriptovilágról nem csak technikailag, hanem emberi nyelven is lehet hitelesen beszélni. Írásaim célja nem tanácsadás, hanem megértés: segíteni eligazodni egy olyan világban, ahol a pénz, a technológia és a bizalom egyszerre változik.
📅 Megjelenés: 2026. október 11. • 🕓 Utolsó frissítés: 2026. október 11.
✉️ Kapcsolat: [email protected]
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.