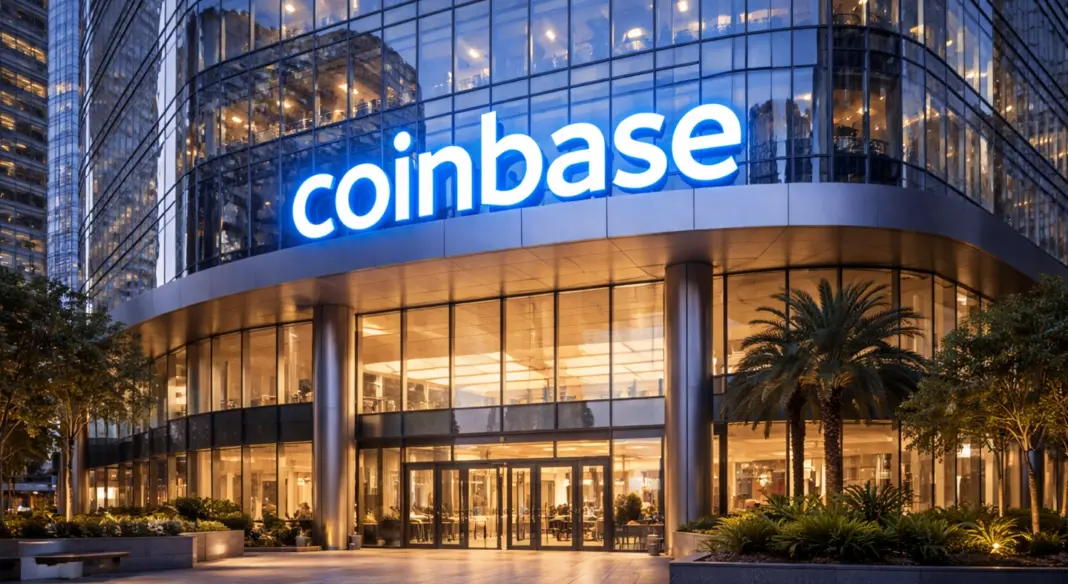

Egy külső analitikai szolgáltató biztonsági incidense miatt egyes Coinbase-felhasználók kapcsolattartási adatai kerülhettek illetéktelenek kezébe. A kriptotőzsde szerint saját rendszereit nem törték fel, és az ügyfélpénzeket sem érinti az eset.
Nem a Coinbase rendszerét törték fel
A Coinbase október 28-án jelezte, hogy az Amplitude nevű, üzleti és felhasználói adatok elemzésére használt szolgáltatónál történt incidens.
A történtek a tőzsde ügyfeleinek csak egy kisebb részét érintik, ugyanakkor az Amplitude más vállalati partnereinél is felmerült hasonló kitettség.
A Coinbase Support közlése szerint az érintett adatok kapcsolatfelvételre alkalmas információk lehettek. A vállalat nem közölte, pontosan hány ügyfél adatai kerülhettek nyilvánosságra, és azt sem részletezte, hogy az e-mail-címeken vagy telefonszámokon kívül milyen adatokról van szó.
A hangsúly most azon van, hogy az incidens nem jelent közvetlen behatolást a Coinbase infrastruktúrájába. A tőzsde állítása alapján nem fértek hozzá a felhasználói egyenlegekhez, a kriptovalutákhoz, a privát kulcsokhoz vagy a kereskedési rendszerekhez.
Ennek ellenére a kapcsolattartási adatok kiszivárgása komoly kockázatot jelenthet, különösen egy olyan szektorban, ahol a csalók gyakran ügyfélszolgálati munkatársnak adják ki magukat.
Az adatszivárgásból könnyen célzott csalás lehet
A kriptós támadásoknál nem feltétlenül a technikai rendszer feltörése jelenti a legnagyobb veszélyt.
Egy név, e-mail-cím vagy telefonszám elegendő lehet ahhoz, hogy a támadók hitelesnek tűnő üzeneteket küldjenek, majd sürgős számlabiztonsági ellenőrzésre vagy „védett” tárcába történő átutalásra próbálják rávenni az áldozatot.
Ez a módszer különösen veszélyes lehet a magyar felhasználók számára is, hiszen a csalók gyakran nemzetközi ügyfélszolgálati neveket és angol nyelvű sablonokat használnak.
A Coinbase ügyfeleinek ezért érdemes minden megkeresést közvetlenül az alkalmazáson belül ellenőrizniük, és soha nem szabad telefonon vagy üzenetben megadniuk jelszót, kétfaktoros hitelesítési kódot vagy seed phrase-t.
Újabb incidensek rázzák meg a pénzügyi szektort
A Coinbase ügyét egy szélesebb körű kiberbiztonsági hullám közepette hozták nyilvánosságra. Dél-Koreában a Bithumb azt vizsgálja, hogy egy belső mobilos munkaplatform feltörése érinthette-e az ügyféladatokat.
A KBS World beszámolója szerint a Daishin Securities közben 38.490 ügyfél személyes és pénzügyi adatainak kiszivárgását erősítette meg.
A Yonhap News szerint a Daishin által érintett adatok között nevek, e-mail-címek, telefonszámok és bankszámlainformációk is szerepelhettek.
Az eset azt mutatja, hogy a támadók már nem kizárólag kriptotőzsdéket céloznak, hanem a teljes pénzügyi ökoszisztéma gyenge pontjait keresik.
A Coinbase korábbi botránya még mindig árnyékot vet
A mostani ügy azért is érzékeny, mert a Coinbase 2025 májusában egy különálló, belső hozzáférésekkel kapcsolatos adatszivárgást is bejelentett.
Akkor a támadók ügyfélszolgálati munkatársak jogosultságait használhatták fel, a vállalat pedig akár 400 millió dolláros kártérítési és helyreállítási költséggel számolt – írta az Associated Press.
A mostani Amplitude-incidens más természetű, mindazonáltal ugyanarra a problémára világít rá: a kriptoszektor biztonságát nemcsak a blokklánc és a tárcák védelme határozza meg.
A külső adatfeldolgozók, az analitikai eszközök és az emberi tényező egyaránt támadási felületet teremtenek.
Olvastad már? Három kritikus támaszszint várhat az AI-tokenek árfolyamára
Makrogazdasági és piaci elemző, a Kriptoworld.hu külsős szerzője
Fókuszom az, hogyan csapódnak le a kamatdöntések, az infláció, az energiaárak és a geopolitika a hétköznapi pénzügyi döntésekben – és végül a kriptopiacon. Nem „árjóslásban” utazom, hanem a háttérfolyamatokban: mit üzennek a hozamok, a dollár, a likviditás és a kockázatvállalási kedv. A célom, hogy a gyors hírek mögött látható legyen a logika: mi változott, mi miért fontos, és mire érdemes figyelni.
📅 Megjelenés: 2026. október 30. • 🕓 Utolsó frissítés: 2026. október 30.
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.