

A Radiant Capital egy fájdalmas incidens után végre újraindította az Ethereum hitelezési piacait, miután egy támadás során 58 millió dollár értékű digitális eszközt veszítettek el.
Biztonsági fejlesztések
November 1-jén a hitelezési platform bejelentette, hogy számos biztonsági frissítést hajtottak végre a jövőbeni esetek elkerülése érdekében.
Az egyik jelentős lépés az volt, hogy az irányítást egy időzáras szerződésre bízták, amely kötelező 72 órás várakozási időt vezet be minden módosítás előtt.
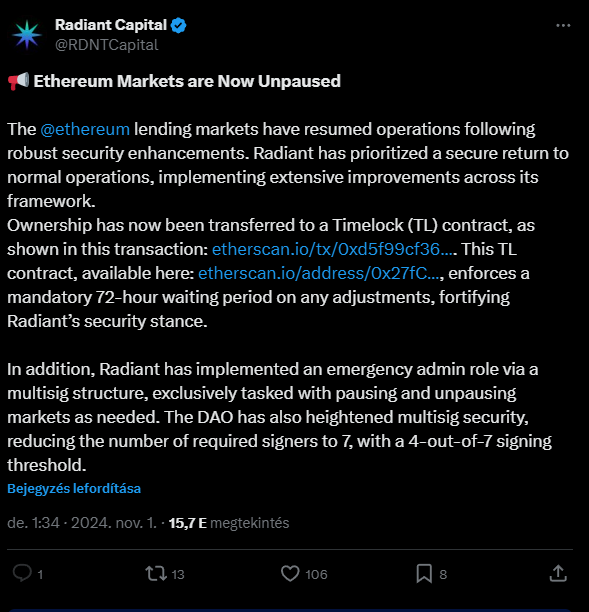
Ez a lépés a Radiant biztonságának erősítésére és arra szolgál, hogy több időt biztosítson a csapat számára a lehetséges fenyegetések észlelésére és kezelésére.
Továbbá a Radiant létrehozott egy vészhelyzeti adminisztrátori szerepkört, amely több aláírásos, úgynevezett multisig rendszert használ.
Ez lehetővé teszi kijelölt tagok számára, hogy szükség esetén megállítsák vagy újraindítsák a hitelezési piacokat, további védelmi réteget nyújtva.
A DAO módosította a multisig biztonsági követelményeit is, így nyolc aláíró helyett hét is elegendő, és a tranzakciókhoz ezekből négy aláírás szükséges.
A multisig tárcák extra biztonságot nyújtanak, mivel egy tranzakció végrehajtásához több aláírás szükséges. Ez a megközelítés csökkenti az egyetlen privát kulcshoz kötődő kockázatokat.
Ébresztő
Ezek a biztonsági fejlesztések azt követően történtek, hogy Radiant Capital súlyos biztonsági incidenst szenvedett el október 16-án, ami miatt leállították a hitelezési szolgáltatásaikat.
Egy támadó hozzáférést szerzett több aláíró privát kulcsaihoz és okosszerződéseihez, így több, mint 50 millió dollárnyi kriptót tudott ellopni.
Október 18-án kiadott elemzésükben a Radiant megerősítette, hogy legalább három fő fejlesztőjük eszközét egy malware támadás érte.
Ez a kártevő úgy módosította a tranzakciókat, hogy azok legálisnak tűntek, miközben háttérben rosszindulatú tranzakciókat hajtottak végre.
Drága lecke
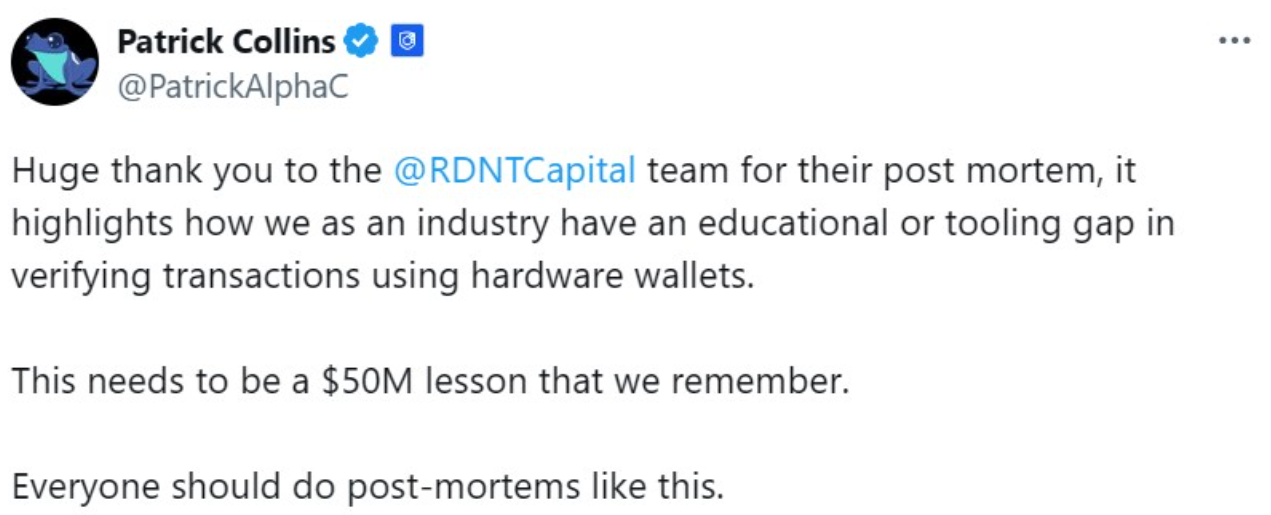
Patrick Collins, az ismert biztonsági szakértő szerint az eset a DeFi közösség számára „50 millió dolláros lecke”. Rámutatott, hogy jelentős oktatási hiányosságok vannak a hardveres tárcák tranzakcióinak ellenőrzésével kapcsolatban.
A támadó időközben már továbbította a lopott összeg nagyobb részét. A PeckShield blockchain biztonsági cég közölte, hogy a hacker október 24-re szinte az összes lopott pénzt máshová utalta.
Az adathalász támadások sajnos egyre gyakoribbak a kriptovilágban, komoly veszteségeket okozva.
Például augusztus 21-én egy ilyen támadás során 55 millió dollárnyi stablecoint veszített egy nagy befektető, miután véletlenül aláírt egy tranzakciót, amellyel a támadóknak adta a hozzáférést a tárcáihoz.
Ezeknek az eseteknek a fényében a Ledger hardveres tárca-cég szintén kihangsúlyozta a tisztább aláírási folyamatok szükségességét a kriptotranzakciók során. A Ledger vezérigazgatója, Pascal
Gauthier korábban kifejtette, hogy az iparágnak el kellene távolodnia az úgynevezett „vak aláírási” gyakorlatoktól.
Kövesd a Kriptoworld-öt a Google News-on
Olvastad már? Szabadulj ki a mókuskerékből: A top 5 kripto, amivel megszabadulhatsz a 9-től 5-ig tartó munkától
SZERETNÉD MEGKAPNI LEGFRISSEBB HÍREINKET? IRATKOZZ FEL HÍRLEVELÜNKRE!
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.