

A Binance elleni, 2026. október 29-én végrehajtott támadás megmutatta, hogy egy kriptotőzsde vészleállító gombja nem feltétlenül állítja meg a blokkláncon már érvényes jogosultságokat.
A támadók mintegy 6,3 milliárd dollárnyi eszközt mozgattak meg, miközben a tőzsde saját rendszereinek leállítása önmagában nem bizonyult elegendőnek.
A támadás nem a blokkláncon kezdődött
A Binance incidensjelentése szerint a támadók hónapokon át építették fel a hozzáférést. Előbb egy manipulált fejlesztői eszköz, később pedig egy hamis állásinterjúhoz kapcsolódó kódolási feladat segített nekik megfertőzni és feltérképezni a munkatársak környezetét.
Október 20-ra a támadók további belső rendszerekhez és hitelesítő adatokhoz jutottak.
Ezek végül megnyitották az utat a tárcák tranzakcióit engedélyező aláírási infrastruktúra felé – vagyis nem egyszerűen egy privát kulcsot szereztek meg, hanem azt a rendszert támadták, amely a tranzakciók hitelességét biztosította.
Október 29-én néhány perc alatt több százmillió XRP, közel egymillió solana és több tízmillió OP token indult támadók által ellenőrzött címekre.
A Chainalysis elemzése a teljes érintett összeget körülbelül 6,4 milliárd dollárra becsülte.
Az EIP-7702 a védelmet támadási felületté változtatta
A támadás egyik kulcseleme az Ethereum EIP-7702 mechanizmusa volt. Ez lehetővé teszi, hogy egy hagyományos, külső tulajdonú tárca ideiglenesen okosszerződéses kód végrehajtását delegálja.
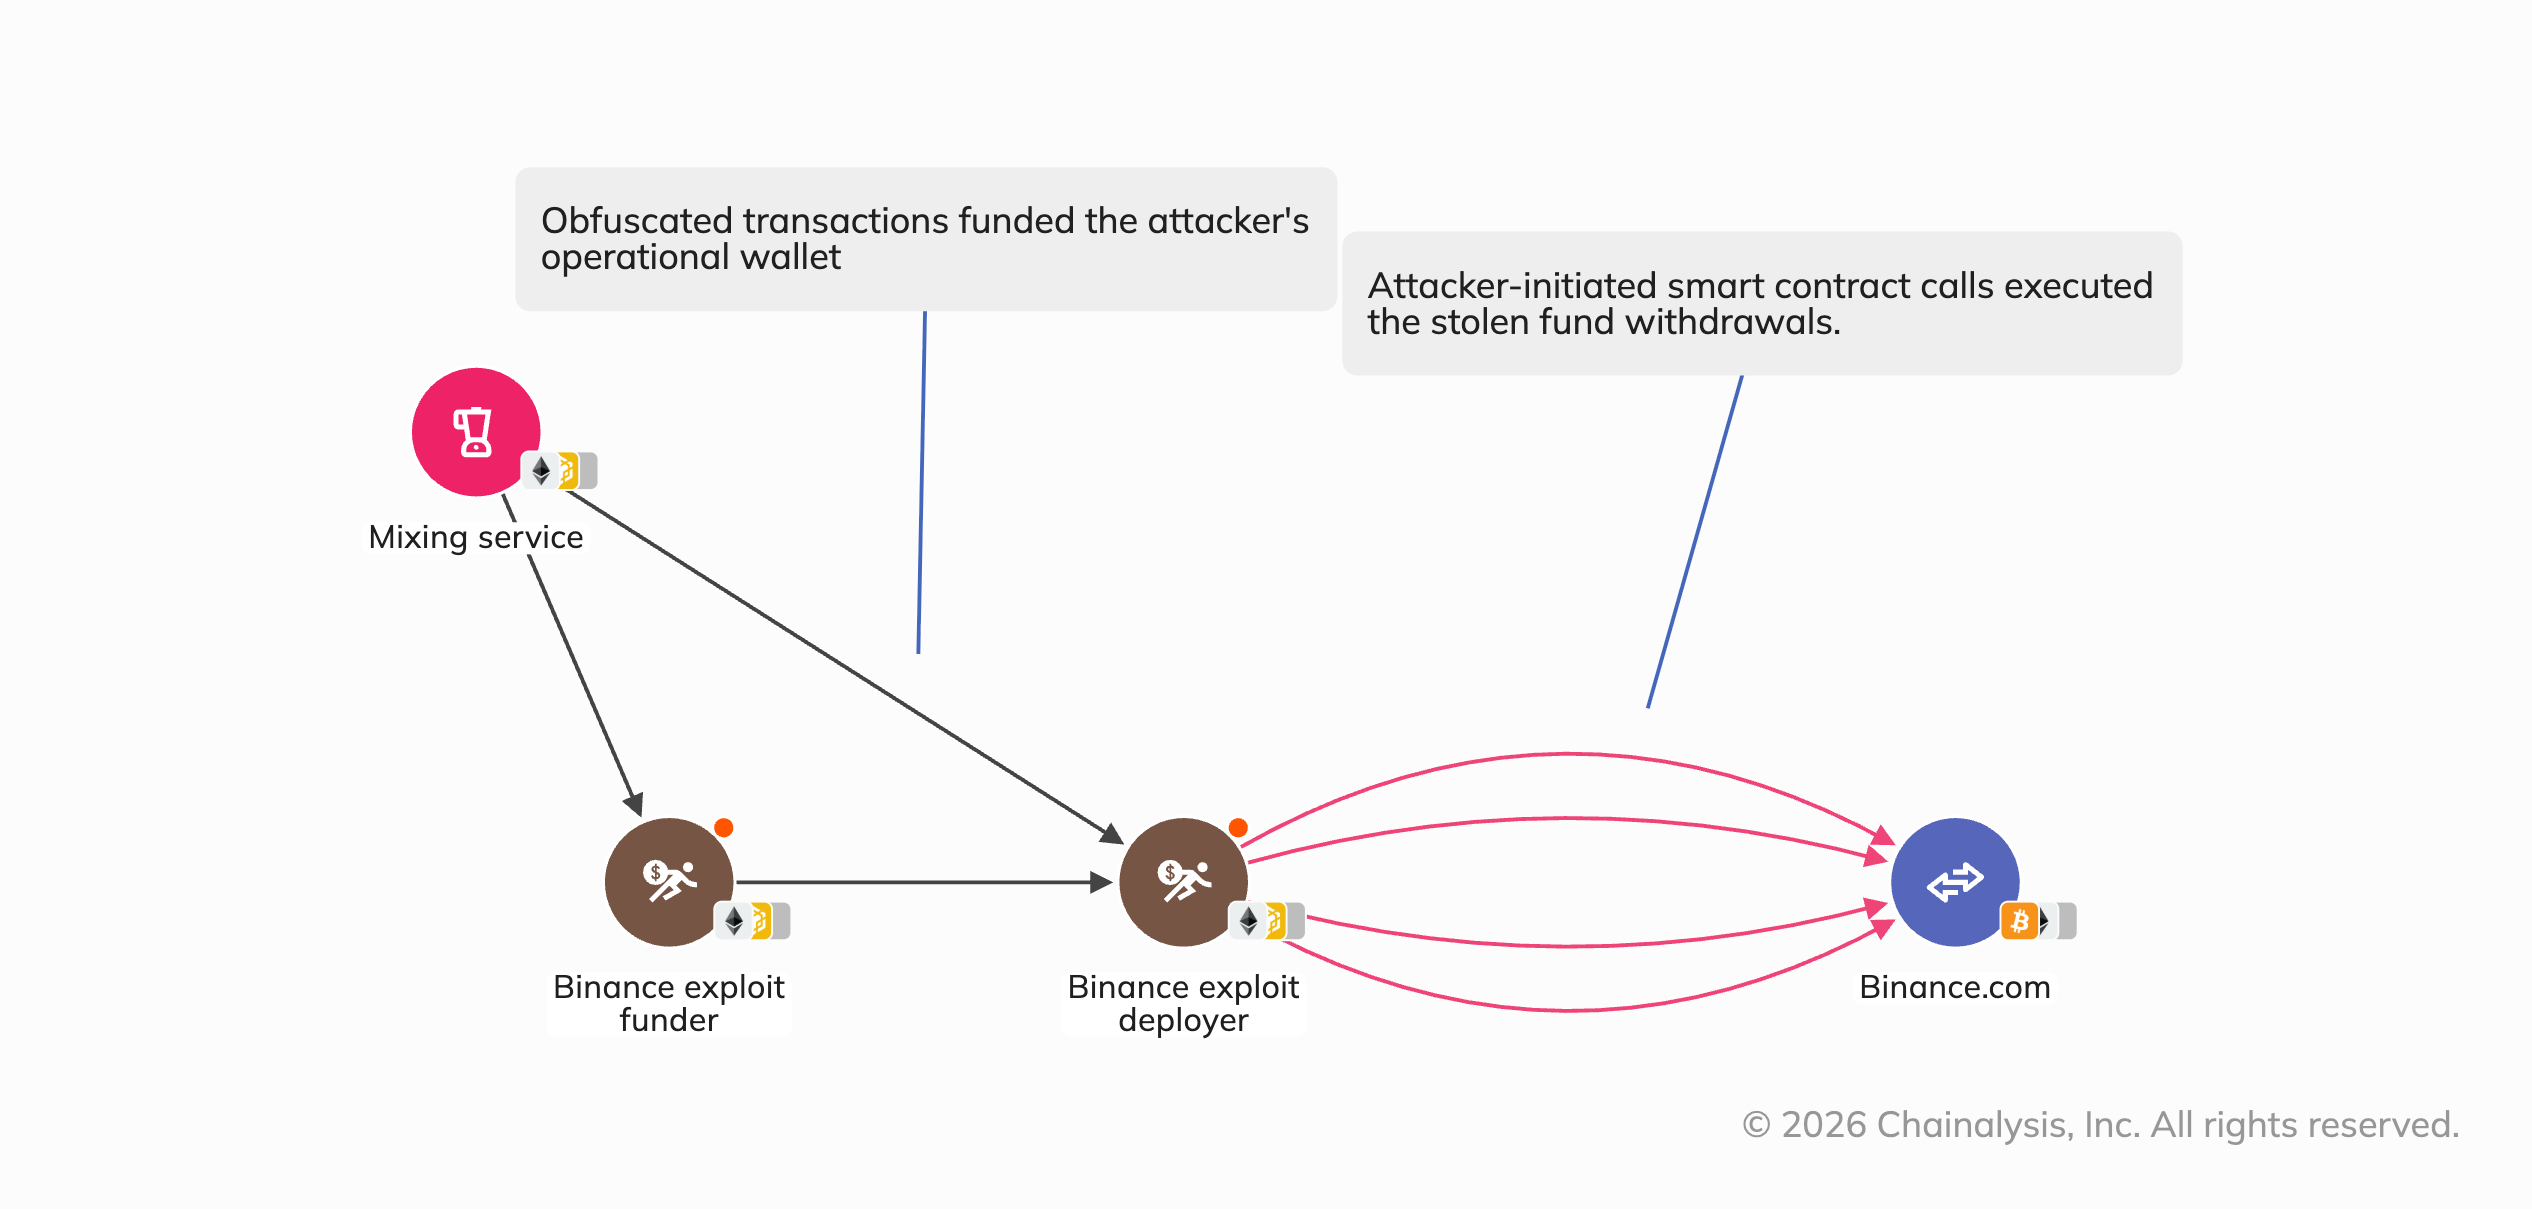
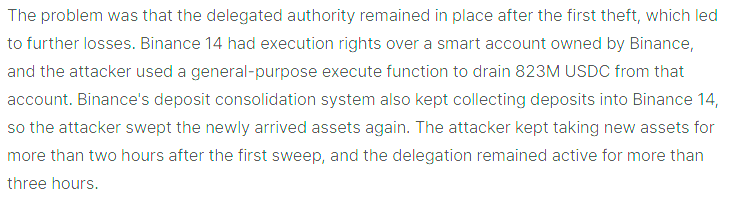
Ez a funkció normál körülmények között rugalmasabbá teszi a tárcákat. A Binance esetében azonban a kompromittált aláíró rendszer egy rosszindulatú kódnak adott végrehajtási jogosultságot az úgynevezett Binance 14 Ethereum-hot tárca felett.
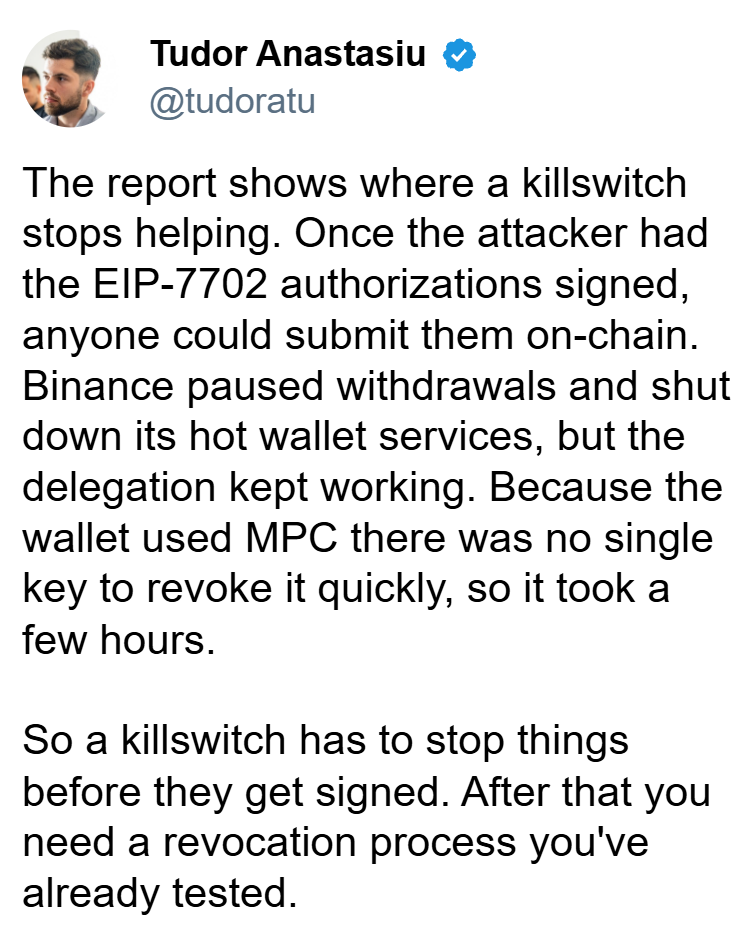
A tőzsde leállította a kiutalásokat és az érintett hot-wallet szolgáltatásokat, de ezzel nem törölte automatikusan a blokkláncon már rögzített delegálást.
A jogosultság egészen addig érvényben maradt, amíg a Binance egy új engedélyezéssel, 2026. október 30-án 00:10 UTC-kor, a nullcímet megadva vissza nem vonta.
A helyzetet nehezítette, hogy a tárca több résztvevő között megosztott MPC-aláírást használt. Ez csökkentheti az egyetlen kulcs kompromittálásának kockázatát, ugyanakkor válsághelyzetben nem áll rendelkezésre egyetlen, azonnal használható „visszavonó kulcs”.
A leállított rendszer közben tovább érkezett a pénz
A Nexus Mutual rekonstrukciója szerint a kompromittált tárca még akkor is kapott új eszközöket, amikor a tőzsde már a károk megfékezésén dolgozott.
Egy esetben 200 millió USDT érkezett a veszélyeztetett címre, majd az összeget mindössze 72 másodperccel később továbbították.
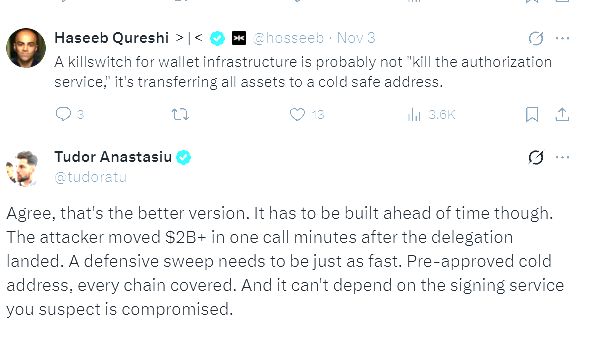
Ez különösen fontos tanulság: a vészleállításnak nemcsak a kiutalásokat kell blokkolnia, hanem az automatikus betét-összevonást, a belső transzfereket és minden olyan folyamatot is, amely új forrásokat irányíthat a támadó által elért címre.
A stablecoinoknál van visszaút, a bitcoinnál nincs központi fék
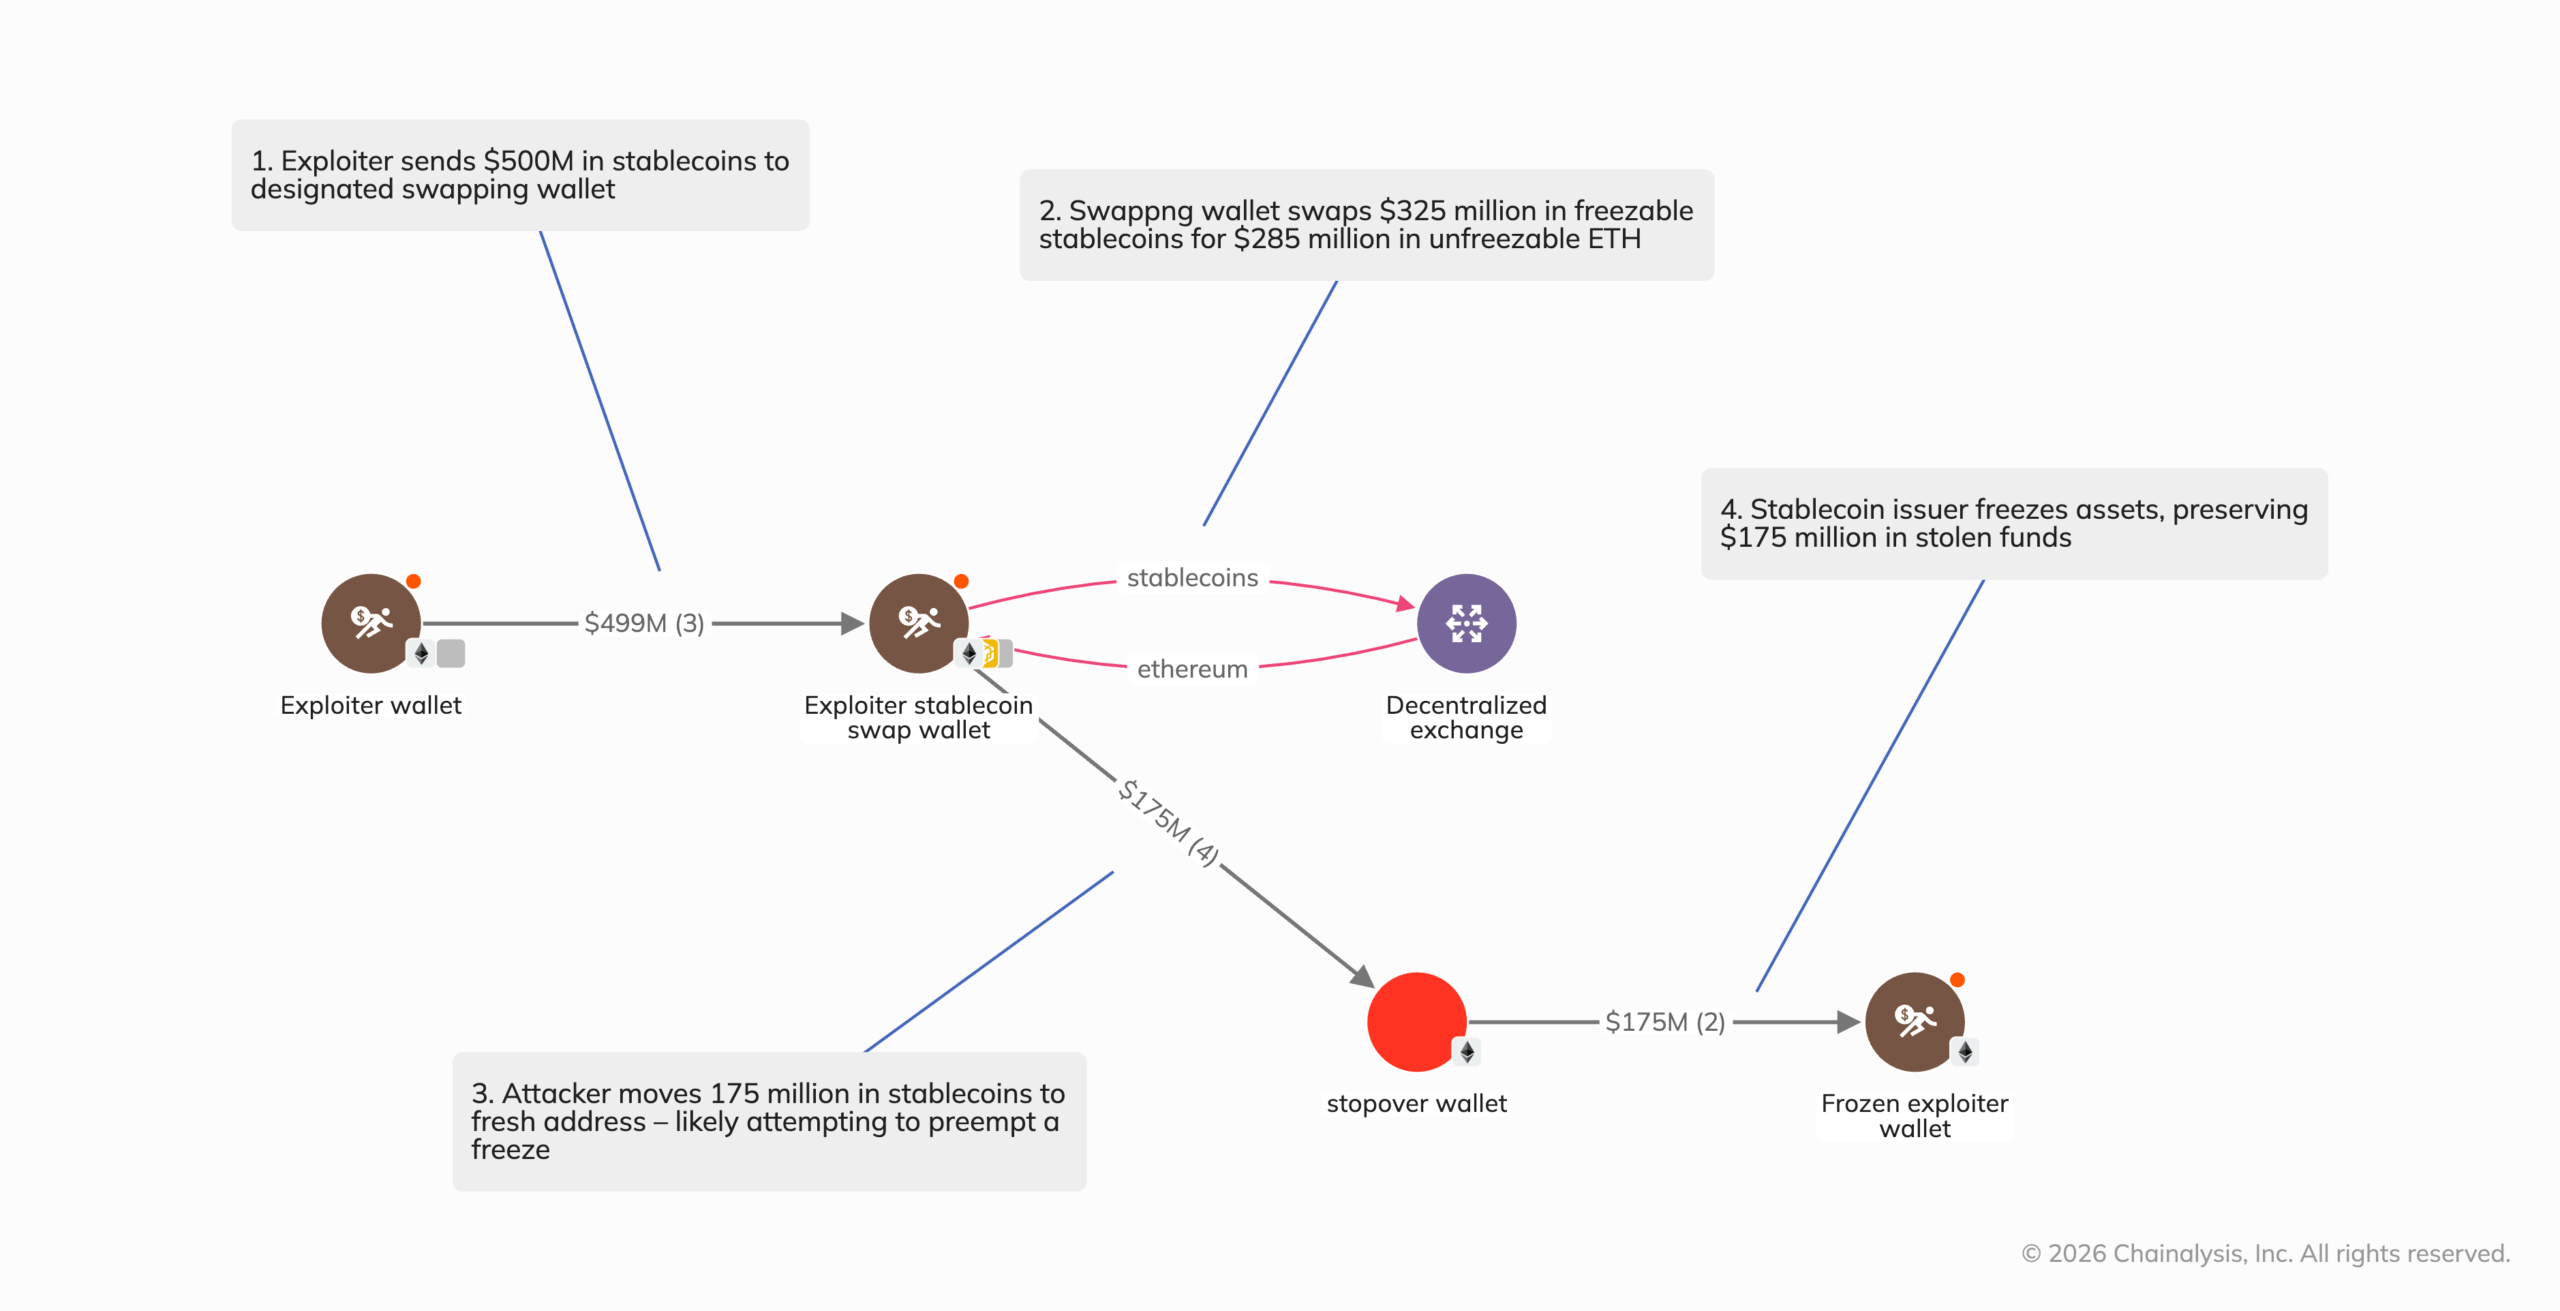
A támadók gyorsan igyekeztek átváltani a könnyebben befagyasztható stablecoinokat. A Tether és a Circle bizonyos címeken zárolhatja a USDT-t, illetve az USDC-t, az ethereum és a bitcoin esetében azonban nincs olyan központi kibocsátó, amely hasonló módon beavatkozhatna.
A Binance későbbi közlése szerint mintegy 2,85 milliárd dollárnyi eszközt sikerült befagyasztani vagy elfogni, majd a tőzsde saját forrásból pótolta az érintett tokenek nagy részét.
Ez jelentős pénzügyi vállalás, de nem ugyanaz, mint annak bizonyítása, hogy a vészrendszer időben megállította a támadást.
Mit ér valójában a „kill switch”?
A Binance-eset legfontosabb üzenete, hogy a kriptotőzsdéknek nem elég a kiutalások felfüggesztését tesztelniük.
Azt is bizonyítaniuk kell, hogy kompromittált aláíró infrastruktúra mellett képesek visszavonni a delegálásokat, biztonságos címekre menekíteni az eszközöket, és azonnal leállítani minden belső pénzmozgást.
A 2025-ös Bybit-incidens más technikai úton, de hasonló kockázatra világított rá: több aláírás sem véd, ha a jóváhagyók félrevezető tranzakciót látnak.
A központosított tőzsdék ügyfeleinek ezért nemcsak a tartalékokról szóló ígéreteket kell figyelniük, hanem azt is, hogy az adott szolgáltató válsághelyzetben pontosan mit képes leállítani.
Olvastad már? Az EU az iparágra bízza a tokenizációs szabványokat
Kriptoworld.hu szerkesztője, a Kriptoworld.hu alapítója
LinkedIn | X (Twitter) | Facebook
A Kriptoworld.hu alapítójaként és szerkesztőjeként írásaiban azt vizsgálom, hogyan alakítják át a gazdasági és technológiai változások az emberek döntéseit, biztonságérzetét és jövőképét. Olyan nézőpontból írok, amely a gyors hírek mögötti következményeket és kérdéseket keresi. Hiszek abban, hogy a kriptovilágról nem csak technikailag, hanem emberi nyelven is lehet hitelesen beszélni. Írásaim célja nem tanácsadás, hanem megértés: segíteni eligazodni egy olyan világban, ahol a pénz, a technológia és a bizalom egyszerre változik.
📅 Megjelenés: 2026. november 16. • 🕓 Utolsó frissítés: 2026. november 16.
✉️ Kapcsolat: [email protected]
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.