
A kriptovaluta-hardvertárcákat gyártó Ledger tisztázta a legutóbbi adatincidenst, amely e-kereskedelmi partneréhez, a Global-e-hez kapcsolódik.
A Global-e, egy nemzetközi e-kereskedelmi platform, amelyet a Ledger 2023 októberében integrált, illetéktelen hozzáférést tapasztalt a megrendelési adatokhoz. Ez néhány Ledger-ügyfelet is érintett.
A Ledger elmondta, hogy az eset csak a Global-e rendszereit érintette. Nem történt behatolás a Ledger platformjára, hardverébe vagy szoftverébe.
„Az incidens során elért adatok egy része olyan ügyfelekhez kapcsolódott, akik a Ledger.com oldalon vásároltak a Global-e közvetítésével” – mondta a Ledger szóvivője.
Nevek és elérhetőségek is kiszivárogtak
A közösségi médiában megjelent hírek szerint a Global-e incidens során néhány Ledger-felhasználó személyes adatai kiszivárogtak. Ezek között nevek és elérhetőségek is voltak.
„Független igazságügyi szakértőket bíztunk meg az eset kivizsgálásával. Megállapítottuk, hogy néhány személyes adat, például név és elérhetőség is érintett volt” – közölte a Ledger az érintett ügyfeleknek küldött nyilatkozatában, amelyet a felhasználók az X-en is megosztottak.
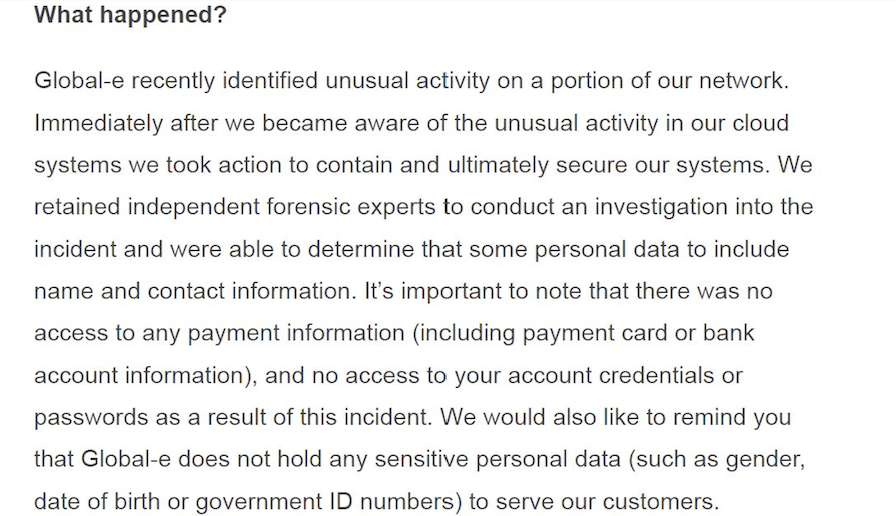
Ledger kiemelte, hogy a biztonsági incidens nem érintette a fizetési adatokat. Nem fértek hozzá banki vagy kártyaadatokhoz sem.
A felhasználói fiókok jelszavai és bejelentkezési adatai sem sérültek.
„Arra is szeretnénk emlékeztetni, hogy a Global-e nem kezel érzékeny személyes adatokat – például nemet, születési dátumot vagy hivatalos azonosítószámokat – ügyfeleink kiszolgálásához” – tette hozzá a vállalat.
A Global-e a seedekhez sem fér hozzá
A Ledger megerősítette, hogy pénztárcái kialakítása és célja szerint a Ledger termékek saját letétkezelésűek.
Ez azt jelenti, hogy csak a felhasználó fér hozzá a privát kulcshoz vagy a helyreállító kifejezéshez, amelyekkel elérheti kriptoeszközeit.
A Ledger közleményében elmondta: „A Global-e nem fér hozzá a 24 szavadhoz, a blokklánc-egyenlegedhez vagy a digitális eszközeidhez kapcsolódó titkokhoz.” A cég arra kéri a felhasználókat, hogy legyenek éberek az esetleges adathalász támadásokkal szemben.
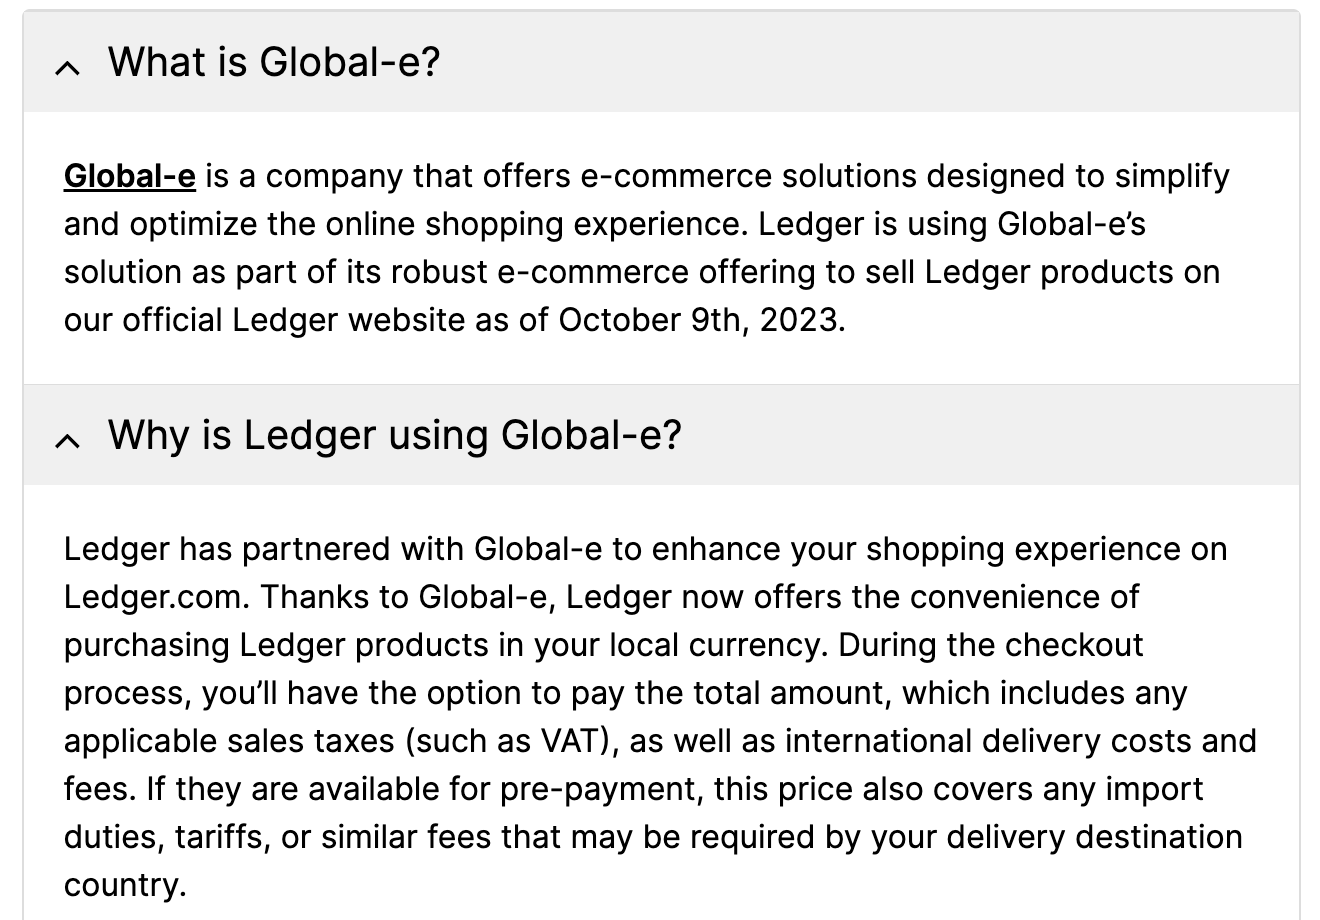
Ledger szerint nem ők voltak az egyetlen márka, amelynek ügyféladatai érintettek voltak.
„A jogosulatlan fél hozzáfért egy Global-e felhőalapú rendszerhez, amely több márka vásárlói rendelési adatait tartalmazta” – közölték.
A Ledger hozzátette, hogy továbbra is együttműködik a Global-e céggel. Céljuk, hogy az érintett felhasználókat értesítsék és tájékoztassák az adatvédelem lépéseiről.
Az eset néhány hónappal azután történt, hogy a Ledger egy adathalász csalásra figyelmeztette a felhasználókat. Ez a csalás 2025 októberében postai úton célozta meg őket.
A Ledger felhasználóit érintő legutóbbi incidens csak egy a sok adatvédelmi sérülés közül. Ezek a támadások a digitális platformok, köztük a kriptoszolgáltatások felhasználóinak adatait célozzák.
Korábbi esetek során adathalász támadásokat indítottak nagy iparági cégek felhasználói ellen, például a Coinbase, a Binance és a Trezor hardvertárca-szolgáltató ellen.
Olvastad már? Új korszak nyílik az XRP életében – így előzte be a Binance Coint
Tájékoztatás: A kriptoworld.hu oldalon található információk és elemzések a szerzők magánvéleményét tükrözik. A jelen oldalon megjelenő írások, cikkek nem valósítanak meg a 2007. évi CXXXVIII. törvény (Bszt.) 4. § (2). bek 8. pontja szerinti befektetési elemzést és a 9. pont szerinti befektetési tanácsadást.
Bármely befektetési döntés meghozatala során az adott befektetés megfelelőségét csak az adott befektető személyére szabott vizsgálattal lehet megállapítani, melyre a jelen oldal nem vállalkozik és nem is alkalmas. Az egyes befektetési döntések előtt éppen ezért tájékozódjon részletesen és több forrásból, szükség esetén konzultáljon befektetési tanácsadóval!
A cikkekben megjelenő esetleges hibákért téves információkból eredendő anyagi károkért a kriptoworld.hu felelősséget nem vállal.
Kriptoworld.hu szerkesztője, a Kriptoworld.hu alapítója
LinkedIn | X (Twitter) | Facebook
A Kriptoworld.hu alapítójaként és szerkesztőjeként írásaiban azt vizsgálom, hogyan alakítják át a gazdasági és technológiai változások az emberek döntéseit, biztonságérzetét és jövőképét. Olyan nézőpontból írok, amely a gyors hírek mögötti következményeket és kérdéseket keresi. Hiszek abban, hogy a kriptovilágról nem csak technikailag, hanem emberi nyelven is lehet hitelesen beszélni. Írásaim célja nem tanácsadás, hanem megértés: segíteni eligazodni egy olyan világban, ahol a pénz, a technológia és a bizalom egyszerre változik.
📅 Megjelenés: 2026. január 6. • 🕓 Utolsó frissítés: 2026. január 6.
✉️ Kapcsolat: [email protected]